

 繁體中文
什么是 51% 攻击?工作原理是什么?造成攻击的因素是什么?
比特币因其强大的安全性而备受赞誉,但您可能听说过“51%攻击”这个术语——理论上有人可以接管比特币网络。在本指南中,我们将解释什么是51%攻击、其工作原理以及比特币是否会以这种方式被黑客入侵。我们还将分析其他加密货币的真实案例,并探讨比特币迄今为止为何保持安全。截至2025年9月,比特币是否曾遭受过51%攻击?造成这种攻击的因素是什么?继续阅读,您将获得简单易懂的答案。

什么是 51% 攻击?
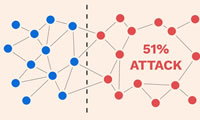
51% 攻击,有时也称为多数攻击,是指单个恶意行为者或团体控制超过 50% 的网络挖矿算力(哈希率)的攻击。通过控制大部分算力,攻击者可以控制向区块链添加新区块的过程。这种控制权可以让他们做出危险的事情,例如:
- 双花币:攻击者可以花费这些币,然后秘密创建一个不存在这些交易的区块链版本,本质上是再次花费相同的币。这正是 51% 攻击的主要动机——伪造交易以获取经济利益。
- 阻止或逆转交易:攻击者可以利用多数算力阻止其他矿工的区块被确认,甚至重写最近的区块。他们可以阻止某些交易被添加到区块链,或者更改交易的顺序。
- 对新区块的控制:攻击者可以比网络的其他部分更快地挖掘区块,这意味着他们可以获得大部分区块奖励和费用,并且他们可以决定“真正的”链(因为在比特币的共识中,最长的链获胜)。
然而,51%攻击无法做到的事情也同样值得注意:攻击者无法直接从钱包中窃取比特币(他们只能影响传输中的交易)。他们也无法改变协议规则(例如,他们无法在固定的比特币供应量之外任意创建新的比特币)——这些规则由网络节点和加密技术强制执行。这种攻击主要影响交易历史和信任。
总而言之,51%攻击会让恶意方暂时推翻共识,从而损害区块链账本的完整性。这有点像有人因为控制了超过一半的编辑权,就能改写一本共享历史书的最后一章。
针对比特币的 51% 攻击将如何进行?
要对比特币发起 51% 攻击,攻击者需要控制超过一半的算力,而算力正是通过工作量证明 (PoW)来保障网络安全的。以下是此类攻击如何发生的简要概述:
- 获得多数算力:攻击者需要获得超过 50% 的比特币哈希率,截至 2025 年,该算力约为每秒数百艾哈希 (EH/s)。这需要对挖矿硬件进行大量投资,或颠覆现有的矿工或矿池。
- 挖掘秘密链:利用大多数哈希算力,攻击者可以秘密挖掘自己的区块,创建两个区块链版本:一个包含交易的公共版本和一个不包含交易的隐藏版本。
- 超越诚实链:通过比诚实链更快地进行挖掘,攻击者可以创建更长的链,而比特币的规则规定这是有效的链。
- 发布恶意链:攻击者随后广播这条更长的恶意链,迫使诚实节点切换。这实际上会回溯之前的交易,从而导致双花攻击。
- 含义:原始交易的受害者会发现这些付款从未发生过,这使得攻击者能够保留货物和硬币。
虽然机制听起来令人担忧,但对比特币实施 51% 攻击是极其不切实际的,原因如下:
- 高哈希算力要求:获得 204 EH/s 的算力需要数十亿美元的硬件和巨大的电力消耗。
- 后勤挑战:获取和操作大量矿工所需的巨大努力将非常引人注目。
- 社区防御:比特币网络有措施应对此类攻击,包括监控挖矿份额并在必要时实施紧急升级。
最终,即使是短暂的攻击也会损害人们对比特币的信心。

51%攻击解释
比特币曾经遭受过 51% 攻击吗?
比特币本身在其历史上从未遭受过成功的 51% 攻击。自 2009 年推出以来,该网络发展非常稳健,以至于没有攻击者能够控制其大部分哈希算力,哪怕是短暂的。但曾有过几次值得注意的险情或预警:
- GHash.io 事件(2014 年): GHash.io 是一个矿池,在 2014 年的某个时候,它控制了比特币网络大约 50% 的哈希率。这并非恶意攻击;它只是一个非常受欢迎的矿池,许多矿工将他们的硬件指向它(可能是因为奖励丰厚且手续费为 0%)。当社区意识到一个矿池拥有如此强大的算力时,他们开始警惕 51% 攻击的理论风险。迫于社区压力和自身的责任感,GHash.io 自愿承诺将其份额保持在 40% 以下,甚至要求矿工切换矿池以分散算力。这表明了社区致力于防止任何单一实体获得多数控制权的决心。最终,GHash.io 的主导地位逐渐消退(该矿池如今已不复存在)。2014 年的事件经常被引用来说明,在比特币文化中,即使接近 51% 的算力也是不可接受的。
- Foundry USA 和 AntPool(2025 年): 2025 年中,两大比特币矿池——Foundry USA 和 AntPool——在短时间内占据了全球哈希率的 50% 多一点。这是一个合并统计数据(Foundry 约占 30%,AntPool 约占 20%),而非单一行为者,但这引发了关于中心化风险的新一轮讨论。重要的是,这两个矿池独立运营,每个矿池都由数千名矿工组成。他们合谋攻击网络的可能性极低,因为这需要说服众多参与者采取违背自身利益的行动(破坏比特币的信任会导致其价格暴跌,最终损害这些矿工的利益)。经过社区讨论,情况有所改善,更多的哈希算力流向了较小的矿池。这起事件增强了人们的认知,但并非真正的攻击——只是人们正在密切关注的一种集中攻击。
除此之外,比特币依然保持安全。比特币挖矿网络的庞大规模迄今为止保护了它免遭任何 51% 的收购。
值得注意的是,其他加密货币也遭受过 51% 攻击,尤其是那些网络较小的加密货币:
- 以太坊经典 (ETC):这个以太坊的兄弟(使用 PoW)在 2019 年和 2020 年经历了多次 51% 攻击。攻击者能够重组区块链并进行双花,给交易所造成损失。ETC的哈希率足够低,攻击者可以相对便宜地租用算力(通过 NiceHash 等服务),在短时间内挖出超过网络的算力。
- 比特币黄金 (BTG): BTG 是比特币的一个分支,在 2018 年和 2020 年分别遭到 51% 的攻击。攻击者利用网络较低的哈希率对 BTG 进行了双重支付(BTG 使用的挖矿算法与比特币不同,但由于参与度较低,安全性较低)。
- 其他山寨币:数十种鲜为人知的PoW币种在其挖矿算力较低时也曾遭受过此类攻击。事实上,任何 PoW 币种,如果其获取多数算力的成本不够高,理论上都很容易受到攻击。一些社区已做出回应,修改了挖矿算法或转向权益证明(因为这些攻击主要源于工作量证明)。
这些例子凸显了51%攻击对小型网络的真正威胁。攻击者甚至可以使用云挖矿或租赁服务来避免购买硬件——例如,租用几个小时的算力来压制一个薄弱的网络,并从双花中获利。然而,对于比特币来说,租用足够的算力是不可能的——可供租用的算力根本无法达到比特币的算力水平。据估计,维持对比特币的51%攻击每小时可能需要花费数百万美元的电费和租赁费,这成本高得令人望而却步。相比之下,攻击一个规模较小的币种可能只需要几千美元。

以太坊经典 51% 攻击
为什么比特币不太可能遭受 51% 攻击(2025 年)
截至 2025 年,有几个关键因素有助于比特币抵御 51% 攻击:
- 巨大的哈希率:比特币的哈希率在 2025 年创下历史新高。随着挖矿技术的进步(更高效的 ASIC 矿机)以及更多矿工的加入,网络的计算能力不断增长。更高的哈希率意味着更高的安全性——攻击者所需的资源也会随之增加。比特币网络比任何其他基于工作量证明的加密货币都要大几个数量级,这使得它成为一个非常安全的目标。任何试图积累如此高哈希率的实体都会脱颖而出,面临重重障碍。
- 去中心化挖矿生态系统: 挖矿的去中心化程度远高于矿池统计数据所呈现的程度。诚然,一些矿池确实聚集了大量的哈希算力,但矿池并非单个矿工,而是群体。如果矿池运营商试图滥用矿池的哈希算力进行攻击,矿池中的矿工可能会注意到异常行为(例如扣留区块或异常的支付问题),并可能迅速放弃该矿池。如有需要,矿池参与者可以在几分钟内切换矿池。这可以有效防止任何矿池运营商的作弊行为。矿池运营商的激励机制也是为了防止攻击——他们通过诚实挖矿获得稳定的费用;而攻击可能会摧毁他们的业务。
- 经济激励:比特币矿工通常在设备上投入巨资,并通过比特币赚取收益。发动 51% 攻击会直接损害比特币的价值(如果双花攻击成功,网络信任度会下降,比特币价格可能会暴跌)。攻击者会损害自己的投资。人们常说,理性的矿工继续诚实挖矿比发起攻击收益更大,因为健康网络带来的回报远大于短期双花带来的收益。只有在攻击者的动机并非盈利(例如,恶意行为者或竞争对手不惜一切代价想要破坏比特币)的情况下,这种说法才可能不成立。但即便如此,他们仍然面临着前面描述的巨大技术障碍。
- 社区和开发者的警惕:比特币社区对任何中心化迹象都保持高度警惕。正如过去所见,如果任何单一实体掌握了大多数哈希算力,就会产生压力和解决方案。开发者们已经考虑过一些想法,例如建立长区块重组检测系统,或者在绝对必要时最终修改工作量证明算法以阻止根深蒂固的攻击者(尽管这种改变会引起争议,并且是最后的手段)。本质上,比特币并非一个静态目标——它是一个由用户和工程师组成的活跃生态系统,他们会对生存威胁做出反应。
- 替代保护措施:虽然工作量证明是关于暴力 破解哈希值的,但比特币的设计内置了一些针对深度重写的保护措施。例如,比特币节点默认不会在超过 100 个区块后进行重组,即使出现更长的链,也是为了进行健全性检查。此外,区块的最终确定性会随着深度的增加而增强——攻击者最多只能扭转几个区块,因为尝试重组数百个区块会给每个人时间做出反应,或者被整个网络视为不可信而拒绝。因此,任何现实的攻击在其能够改变的范围上都是有限的。
- 成本因素:我们来粗略地算一下。假设攻击者想要维持 1 小时的 51% 攻击,比特币网络每年可能消耗大约 130 太瓦时的电量(这是 2020 年代中期的大概数字),平均约为 15 千兆瓦。一小时消耗一半的电量,即 7.5 千兆瓦时的电能。即使按较低的工业电价(比如每千瓦时 0.05 美元)计算,该网络一小时的电费也高达 37.5 万美元。此外,他们还需要能够提供这种电力的硬件——如果他们租用(在这种规模下不可能,但这只是假设),租金加上矿池费用等将使成本进一步翻倍。一些估计认为,要维持对比特币的攻击,硬件的前期成本高达数十亿美元,每天的运营成本则高达数百万美元。所有这些都是为了有机会双花一些价值远低于攻击所花费的比特币——这在经济上是不合理的。
除了 51% 攻击之外:其他安全考虑
“比特币会被黑客攻击吗?”这个问题的焦点通常集中在 51% 攻击上,因为这是 PoW 区块链已知的理论弱点。然而,比特币的安全性还取决于其他因素:
- 软件漏洞:攻击者能否利用比特币代码中的漏洞发起比 51% 攻击更容易的攻击?比特币核心软件是开源的,并且经过了严格的审查,但它毕竟是软件,漏洞是不可避免的。值得注意的是,2018 年发现了一个漏洞 (CVE-2018-17144),它可能允许攻击者破坏节点甚至导致比特币膨胀。该漏洞在被利用之前已被修复。社区和开发者正在努力发现并修复此类问题。虽然与 51% 攻击无关,但软件漏洞是攻击者试图“入侵”比特币的另一个途径。幸运的是,目前尚未出现任何协议层面的灾难,而且比特币网络在更新方面也非常谨慎。
- 量子计算威胁:人们经常会问量子计算机是否会攻击比特币。这是一种不同的威胁——未来的量子计算机可能会破解保护比特币地址的加密签名(椭圆曲线加密) ,如果比特币不及时升级算法,就可能导致比特币被盗。截至2025年,量子计算机的性能还不足以破解比特币的加密算法。比特币社区已经在研究抗量子算法,以便在任何实际威胁到来之前数年就部署到位。这并非51%攻击,而是人们经常讨论的“比特币黑客攻击”的另一个角度。总而言之:目前还没有直接的威胁,而且如果真的发生了,很可能有足够的时间来适应。
- 社交攻击和中心化: 51% 攻击是一种暴力 破解方法。但“黑客攻击”比特币也可能意味着以其他方式影响它——例如,如果政府对矿工进行严格监管,或者大型挖矿公司合谋修改协议。比特币的真正优势在于其在用户、节点和矿工之间建立的去中心化共识。保持不同地区和利益相关者的矿工多元化至关重要。2025 年两个矿池短暂合并约 51% 的算力,这曾是一个中心化问题,但社区讨论和矿工自身的激励机制解决了这个问题。这提醒我们,人为因素(治理、经济博弈论)与纯粹的算力数字同样重要。

51%攻击的风险
结论:2025 年比特币的安全性
多年来,比特币区块链已被证明极其安全。51%攻击仍然只是理论上的威胁,而非我们在比特币实践中遇到的任何威胁。鉴于比特币网络的庞大算力以及参与者的一致激励机制,在当前的技术和经济条件下,此类攻击发生的可能性极小。比特币会遭受51%攻击吗?理论上可以,但实际上不行——除非攻击者投入大量资源,并承受适得其反的后果。
对于普通用户和投资者来说,“比特币无法被黑客攻击”这句话是成立的,因为它的加密技术和网络共识一直保持着强大的稳定性。当你进行一笔比特币交易,并且它有多个确认时,你可以非常确信它是永久的。恶意重组区块链(51% 攻击)的可能性非常小,尤其是在确认数增加的情况下,以至于除了最大额度的转账之外,其他所有转账都几乎可以忽略不计(即使如此,风险也更多地来自交易所安全或用户错误,而不是区块链本身)。
尽管如此,比特币社区仍然保持警惕。小型币种的经验教训是,保持警惕才能维护去中心化。挖矿生态系统不断增加新的参与者,并且正在努力确保不出现单点故障。这也是为什么许多爱好者支持在家挖矿,或者至少在全球范围内分配算力,以避免过多算力集中在一个地方。
总而言之,比特币从未遭受过成功的 51% 攻击,并且拥有极其强大的防御能力。截至 2025 年,它仍然是地球上最安全的计算网络之一。虽然没有任何系统是 100% 坚不可摧的,但任何试图通过多数攻击“破解”比特币的行为者都将面临高昂的成本和阻力。比特币的设计,经过十多年的发展,确保了它对用户而言始终值得信赖且安全可靠。您可以放心,网络正在正常运转,只需专注于保护其他方面(例如您的个人钱包和密钥)的安全,因为这些方面比区块链本身更容易成为攻击点。
以上就是什么是 51% 攻击?工作原理是什么?造成攻击的因素是什么?的详细内容,更多关于一文详解 51% 攻击的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
什么是51%攻击?51%攻击的原理、例子、危害及预防
51%攻击是一种对区块链网络的攻击,指的是一个个人或者一个团体控制了超过网络上一半的计算或者验证能力,51%攻击是一种威胁区块链安全和信任的行为,本文将为大家详细介绍…
2025-04-16 -
51%攻击是什么意思?币圈发生过哪些51%攻击事件
这篇文章主要介绍了51%攻击是什么意思?币圈发生过哪些51%攻击事件的相关资料,需要的朋友可以参考下本文详细内容介绍…
2023-07-24 -

区块链解读:PoW共识机制的51%算力攻击
这篇文章主要介绍了区块链解读:PoW共识机制的51%算力攻击的相关资料,希望这篇关于PoW共识机制的51%算力攻击的文章,能让大家深入了解PoW共享机制的算力攻击为何。…
2021-11-05








