

 繁體中文
2026年最新Gate.io APP下载、注册及KYC认证

想要在手机上安全快速地使用Gate.io交易所?无论你是安卓用户还是iOS用户,这篇文章将为你详细演示Gate.io APP的下载安装流程、账号注册、身份认证(KYC)及安全设置操作。我们还会提示在下载和使用过程中需要注意的风险与合规事项,确保你顺利上手交易并保护账户安全,让你在移动端轻松管理数字资产。
Gate.io交易所下载与安装教程
安卓用户APP下载及安装
通过官网注册地址,进来之后,在右上角点击向下的小箭头。

然后我们直接点击这个安卓版的APK安装包。

它可能会提示我们文档可能有害,我们不用管,继续下载。

下载好之后点击打开。

点击“允许本次安装”。

然后点击【继续安装】。

现在就已经安装好了。

iOS用户Gate APP下载安装教程
1、为什么App Store搜不到Gate?
由于部分国家或地区的合规限制,使用中国大陆Apple ID可能无法搜索到Gate App。解决方法是使用海外Apple ID登录App Store。
参考教程:如何注册苹果手机海外地区apple ID?IOS用户注册台湾Apple ID操作教程
2、iOS手机Gate App下载方式
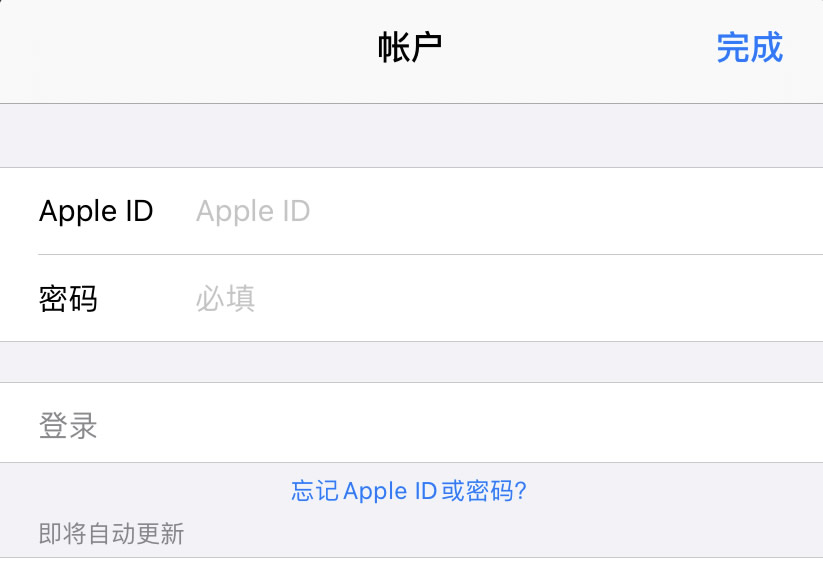
1.打开 App Store,点击右上角“头像”,进入个人账户页面;

2.输入 Apple ID 账号及密码后点击下方 “登录”;
3.在上方框内输入 “Gate” 进行搜索,找到 “Gate” 后点击右侧下载图标,下载完成即可。
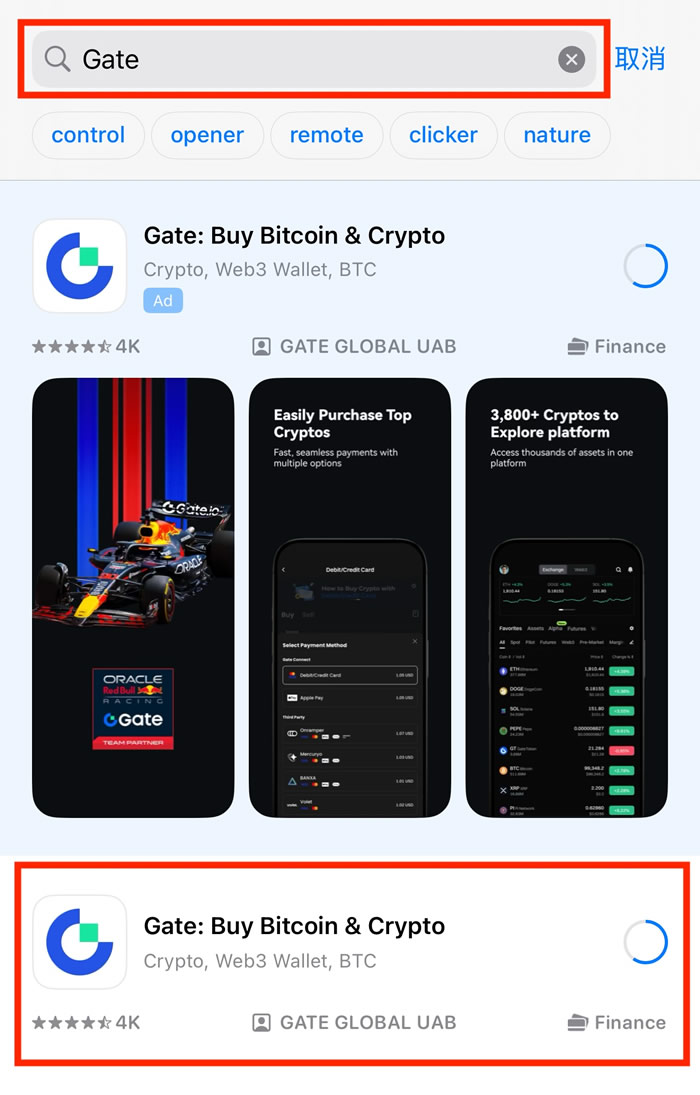
4.若 App 版本需要更新,可以在 App Store 搜索 “Gate”,点击右侧 “更新” 进行升级。
注意:
- iPhone 若无法直接更新 App,可以尝试卸载 App 重新安装。
- 切勿使用非本人 Apple ID 账号去点击或登录其他网站及账户,以免造成个人信息泄露或账户被锁等情况,由自身行为造成的风险,需本人自行承担。
- 根据您居住的国家/地区,您可能无法进行下载。请遵守您居住国家和/或您访问网站和服务所在国家的这些规则和适用法律。具体可参考“ 用户协议 ”。
Gate App下载安装完成之后,我们还需要注册账号、完成KYC实名认证和开启双重验证(2FA)。
Gate.io怎么注册?
gateio APP注册使用方法
Gate交易所专属注册地址:点击注册
打开app 找到登录与注册按钮

点击 登录/注册

选择下面的 免费注册
注册的时候使用我们常用的邮箱或者手机进行注册就可以了,注册页面上的居住国就选择您的身份证证据地址所在的国家即可,后续方便认证

填入邮箱账号或者手机和设置一个密码就可以点击注册了。
注册成功后就会提示你进入邮箱收一封邮件,邮件里面有一个链接,打开链接,就会提示邮箱验证成功。手机注册朋友直接输入验证码就可以了

注册的操作就完成了,注册完还需要身份认证,才能使用芝麻交易所。

身份验证
注册好了,我们先下载app,在app上我们使用起来更方便,即使未来链接失效了网页打不开了,使用app就不会有这个问题,一直都不会失效,都能正常使用。
下一步就是在app上,操作实名认证了,打开app就会提示什么还没有实名认证,不能使用上面的功能。
我们点击去认证,就可以开始认证了,认证的时候使用我们的真实信息去认证就可以了。

总体来说Gate.io的发展历程中,虽然经历过各种曲折,但明显能看出其为了维护用户信任而做出了各种努力。也相信Gate.io将来也能继续稳步发展。
需要注意的是,由于Gate.io主打山寨币等小币种,交易所也未必能做到100%的严格审核。所以,并非所有的币都有投资价值,很容易暴涨暴跌,需要特别留意风险!
安全设置
左上角 进入 用户中心

点击进入 右侧 箭头 进入 设置中心

选择 安全中心 这个里面的 四个都要设置一下 尤其是 Google绑定、邮箱

通过本文的详细步骤,你已经学会了如何在安卓和iOS设备上下载安装Gate.io APP,并完成注册、身份认证及安全设置。掌握这些操作后,你可以更方便地进行数字资产交易,同时也能有效保护账户安全。记得在投资时保持谨慎,关注币种风险,合理管理资金,才能在享受便捷交易的同时降低潜在风险,稳健参与加密市场。
到此这篇关于2026年最新Gate.io APP下载、注册及KYC认证的文章就介绍到这了,更多相关2026年最新Gate.io使用指南内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-
2026年币安vs Bitget vs Gate.io手续费实测对比:谁的手续费最低?
虚拟币的交易手续费直接影响用户的净收益,所以本文将根据2026年最新费率数据,本文为大家实测对比了币安、Bitget、Gate.io三大交易所在4大核心交易场景下的实际成本,大家可…
2026-04-01 -
币安/OKX/Bitget/Bybit/Gate.io谁才是最强龙虾交易员
随着OpenClaw 爆火,币安、OKX、Bitget、Bybit、Gate.io、Coinbase 六大交易所纷纷推出官方AI Skills,功能涵盖现货合约、链上聚合、鲸鱼监控到自主支付;本文从安装门槛、…
2026-03-16 -
Gate大门交易所是诈骗吗?芝麻开门评价排名与操作教学
Gate.io加密货币交易所怎么样?Gate.io加密货币交易所是诈 骗吗?币友对Gate.io加密货币交易所事什么评价?Gate.io提供超过1400种加密货币和2400个交易对,几乎所有主流和小…
2026-08-26 -
Gate.io交易所入门指南:下载、认证、买币与提现一步到位
Gate.io作为全球知名的数字货币交易平台之一,提供丰富的币种选择和多样化的交易服务,下面将为大家详细演示完整流程,帮助你快速上手、安全交易,感兴趣的小伙伴可以了解一…
2026-02-27 -

Gate.io操作指南:从注册、下载到提现详细教学
Gate.io 是全球知名的数字资产交易平台之一,支持现货、合约及多种加密货币交易,本文将详细介绍手机App下载安装、账户注册、实名认证及提现流程,帮助您快速上手并安全使用…
2026-02-12 -

Gate.io新手指南:注册开户、身份验证与银行卡充值教程
Gate.io 作为全球知名数字资产平台,支持注册开户、实名认证以及多种法币入金方式,深受新手关注,本文将通过图文形式,详细讲解 Gate.io 的注册流程、KYC 身份认证步骤以及…
2026-02-11 -
Gate.io交易所怎么样?排名如何?2026年最新Gate.io交易所下载与操作教学
加密交易所就像雨后春笋一样冒出来,但真正能够长期屹立不摇的却是少之又少,今天要跟大家聊的币圈小币王 Gate.io 交易所,就像一匹黑马,从默默无名到挤进全球前十大的交易…
2026-07-13 -
2026最新Gate.io注册推荐邀请码获得20%手续费减免+最高10135U奖励
Gate.io注册邀请码推荐码有什么作用?为什么现在大家都早使用?Gate.io推荐码或者邀请码主要功能就是帮助大家获取手续减免,最少可以获得20%的减免,这是一笔非常客观的减…
2026-05-11 -
Gate.io(大门)交易所新手入门指南:从注册到交易全流程
本文来介绍一下2026年,Gate.io交易所怎么玩,如何注册Gate.io大门账户,如何在Gate.io账户里面,比如说进行一些买币、卖币的操作,里面有哪些技巧,有哪些需要注意的点,如…
2026-05-09 -
Gate 正式上线TradFi交易功能:是融合传统与加密金融的关键一步吗?
Gate 近日进一步扩展其 TradFi 功能,允许用户通过合约差价(CFD)交易黄金、外汇、股票指数和大宗商品等传统金融资产,在现有的 Gate App 中,用户已经可以交易超过 4,300 …
2026-02-04








