

 繁體中文
以太坊基金会或将演变为吉祥物?多元化组织正分食其职能
昨日晚间,以太坊基金会协议支持团队官宣表示,该团队已正式解散。此前,被视为“EF 组织改革代表人物之一”的以太坊基金会联合执行董事王肖薇也已正式辞职。截至目前,以太坊基金会年内至少 8 名高级人员离职。
组织与人员变动的另一面,是 ETHLabs、Ethereum Institutional 等非盈利独立机构对以太坊基金会组织的分食与功能替代;也是以太坊基金会安全团队近期采用 AI 代理红队测试 ETH 网络并发现真实漏洞等技术进展。
在 ETH 价格迎来一波又一波的行业拷问之时,摆在以太坊基金会面前的,是内部改革之后更为复杂也更为多样的矛盾与考验,与之相关的,则是以太坊领导机构正在直面的分 裂变局。

以太坊基金会步入衰落时代:群雄并起,人才流失与 AI 变局
一直以来,以太坊基金会(下文简称 EF,即 Etheruem Foundation)就因其僵化体制、少数人决策、组织价值以及影响市场情绪的抛售动作而颇受非议。以太坊社区内部对 EF 的批评也尤为激烈,前不久 Bankless 创始人 David Hoffman 甚至不惜以“抛售最后的 ETH 仓位”来表达对 EF 的不满,并号召以太坊社区以自己的方式进行生态建设。
现在,EF 协议支持团队的正式解散,如同一道惊雷般将 EF 组织内部的矛盾与分 裂危机彻底暴露在了所有人面前。值得注意的是,这一轮的组织变动与去年以太坊创始人 Vitalik 发起的组织变动尤为不同——这是一场彻彻底底的人员大清洗,也被视为“EF 成立以来规模最大的一轮裁员”,而非以前的部分领导层人员变动。
当以太坊生态领头羊选择断尾求生:EF 大裁员始末
一切的一切,还要从 EF 于 6 月 23 日正式发布的《EF 新架构》官方公告说起。
在这份洋洋洒洒数千字的文章中,EF 将组织新架构以协议层、接入层、用户层、社区层、机构层进行了区分,并在随后说明“此次组织架构调整裁员 54 人,占 EF 20%的成员数量”。更令人略感寒心的是,公告的一开始提及:“通过这个过程,我们获得了执行即将面临的关键任务所需的结构、活动和人员。”换言之,被裁员的人员及部门都是被淘汰的、不必要的、没有价值的。
不得不说,历来以研究组织、生态领导者面目示人、颇具学术气质的 EF,第一次展露出了其组织管理中的冷酷一面。

EF 协议支持部门解散成 EF 组织分 裂重要标志
值得一提的是,EF 协议支持部门的工作内容偏向于基建建设,主要负责协调以太坊协议开发过程,包括组织和协调内核开发者会议、跟踪以太坊网络升级、支持 EIP 推进、运行以太坊协议等。现在,其主要职能被划分到了 EF 的协议层部分。
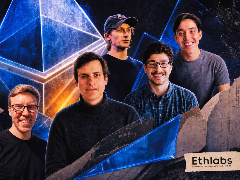
而就在 EF 宣布推出新架构的同一天,由 5 名前 EF 研究员联合创立的非营利研究与开发实验室 Ethlabs 正式官宣。该组织旨在推动以太坊成为全球经济的结算层,并获得了以太坊联合创始人 Joe Lubin(Sharplink 董事长、Consensys 创始人)、ETH 财库公司 BitMine(Tom Lee 旗下以太坊财库公司)、Sharplink 以及加密投资机构 SNZ 等一系列投资机构、以太坊生态项目、独立个人及 EF 基金会成员的支持。

7 月 1 日,由 EF 前成员 David Walsh、Marius Smith 和 Matthew Dawson 共同创立的 Ethereum Institutional 正式亮相。
该组织主打概念为“以太坊的金融机构应用计划”,致力于推动以太坊及其二级节点、应用进程以及整个生态系统的制度化、机构级应用。同时,该组织强调,其与 Ethlabs、Etherealize 和 Enterprise Ethereum Alliance 协作,负责机构需求对接及向银行解释以太坊价值主张;Ethlabs 则侧重将相关需求转化为技术产品。作为非盈利独立机构,Ethereum Institutional 将为银行和资产管理公司提供免费的以太坊应用相关咨询。
一周后,Ethereum Institutional 宣布启动内核团队招聘,未来数周将重点招聘机构业务拓展(Institutional GTM)、市场营销与社区运营,以及解决方案架构、技术项目负责人等技术岗位。
自此,EF 裁员风波以两大非盈利独立组织的出现以及协议支持部门的解散正式落下帷幕,也为去年 Vitalik 亲手推动的“内部组织变革”划下了一个并不完美的句号。除去组织层面的分 裂和诸如执行董事王肖薇等高层人才流失,EF 还面临着 AI 技术的冲击。
AI 攻防战时代开启,EF 安全团队测试升级
昨天,EF 协议安全团队研究人员在一篇博客文章中表示,已部署一系列 AI 代理对以太坊生态依赖的软件进行测试,搜索加密系统、协议代码和智能合约中的漏洞。
AI 代理发现的漏洞包括以太坊共识客户端所用点对点层 libp2p gossipsub 中可远程触发的 panic 问题,该问题已修复并在 Github 披露为 CVE-2026-34219。
研究人员称,AI 代理被组织为侦察、搜索、补缺和验证等专业角色,用于寻找潜在攻击路径、复现故障并验证其是否适用于生产代码。EF 方面表示,AI 没有取代安全研究员,而是改变了工作方式,使团队能够覆盖远多于人工审查的范围,但需要研究人员对大量看似可信的结论进行更谨慎判断。
结合今天 GPT 5.6 模型正式上线的消息来看,以太坊协议安全维护后续或将由 AI 模型与 EF 安全研究员共同负责完成。而且,尽管 EF 现在提及“AI 没有取代研究员”,但随着 AI 模型的不断发展与进化,后续 EF 安全团队乃至整个组织层面的人员或许还将进一步缩减。换言之,EF 还将面临 AI 模型对组织架构及自身职能履行的考验。
小结:EF 组织变革阶段性落幕,后续或成生态吉祥物?
去年 1 月,我们曾在《Vitalik 打响“改革”第一枪,以太坊基金会走向何方?》一文对 EF 的组织变革进行了系统分析。彼时,Vitalik 还野心勃勃地强势推动 EF 组织变革;今年 5 月,经历了一年有余的组织革新,Vitalik 反而话锋一转,称“以太坊基金会不应成为 ETH 生态中心,将转向小而长期主义路线”。
不得不说,在 ETH 已经成长到上千亿市值的资产之后,EF 这一成立近 10 年的官方生态组织也已进入“船大难掉头”的尴尬境地,也难怪 Vitalik 之前还曾放言——“不再撰写常规博文,决定尝试写一些关于去中心化治理主题的科幻小说”。
如同前 EF 研究员、Ethlabs 成员 Ansgar Dietrichs 本月初在一档播客中所说,“在五年未能突破 5000 美元后,ETH 仍缺乏清晰的价值叙事。”
目前来看,EF 已经很难扛起“振兴以太坊生态、带动 ETH 价格突破”的大旗,后续的大规模采用、机构级投资,或许只能寄希望于 ETHlabs、 Ethereum Institutional 、Etherealize 等组织。
或许,不远的将来,扮演一个“生态吉祥物”的角色更适合 EF。
到此这篇关于以太坊基金会或将演变为吉祥物?多元化组织正分食其职能的文章就介绍到这了,更多相关EF沦为生态吉祥物内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-
机构级以太坊参考手册:ETH基金会写给监管与金融从业者的报告
以太坊基金会发布面向政府与金融机构的基础指南,以通俗视角拆解以太坊核心机制,详解其作为去中心化公共基础设施的运行逻辑与合规价值,为监管与机构应用提供参考,…
2026-07-05 -
BitMine、Sharplink、Lubin联合资助,以太坊机构生态正式独立
Ethereum Institutional 正式成立,由 BitMine、Sharplink 及以太坊联合创始人 Lubin 资助,该独立非营利机构承接以太坊基金会机构市场业务,专职对接传统金融,助力以太坊…
2026-07-02 -
以太坊第二基金会,能拯救以太坊(ETH)吗?
6月23日,多名前以太坊基金会研究员成立非营利组织Ethlabs,旨在推动以太坊进入下一阶段增长,并为机构采用做好准备,以太坊第二基金会究竟能不能够拯救以太坊,可能我们要…
2026-06-26 -
以太坊生态新力量:前 EF 成员创办研发非营利 Ethlabs
5 名以太坊基金会前研究员 6 月 22 日成立非营利研发机构 Ethlabs,获多家机构与 Joe Lubin 资助,同期以太坊基金会裁员重组,该机构主攻扩容、结算等技术,资金与研发决策…
2026-06-26 -
以太坊基金会裁员20%,54人离职:重组背后的生存逻辑
以太坊基金会宣布裁员 20%,54 人离职,并完成长达数月的组织重组,这不是简单的成本削减,而是一次战略收缩,对投资者而言,这标志着以太坊正从广撒网转向聚焦协议层和自主…
2026-06-29 -
EF史诗级重组:裁员20%、预算砍半,以太坊要轻装上阵?
以太坊基金会(EF)启动近十年最大规模重组,裁员20%、预算削减40%,旨在明确角色定位,从无所不包的生态中心回归核心协议研发与公共物品支持,并推动部分职能向外部独立生态…
2026-06-24 -
别只盯着裁员,以太坊基金会新架构更值得细品
以太坊基金会裁员 20%、预算削减 40% 并重构组织架构,资源向协议、安全、zkEVM、后量子安全等底层核心技术倾斜,基金会收缩非核心业务,推动生态分化出 EthLabs 等第三方机…
2026-06-26 -
Ethlabs公开募款:BitMine等领投声势大、链上实际9万美元
以太坊基金会宣布裁员缩预算之际,非营利研发机构 Ethlabs 开启募款,BitMine、SharpLink、Joe Lubin 列为头部捐赠方,但其跨 33 条链链上捐款仅 9 万美元,头部机构或仅书…
2026-06-26 -

Ethlabs是以太坊基金会的分家信号?一文读懂Ethlabs的光明未来
五位前以太坊基金会成员于6月22日推出独立非营利研发实验室Ethlabs,旨在成为前沿开发者与底层协议之间的桥梁,推动以太坊成为全球经济结算底层,这标志着以太坊生态从单一…
2026-06-24 -
以太坊基金会高管警告:MEV 可能成为密码朋克优先级
以太坊基金会(EF)管理层成员、CSA Operator Aerugo 发文进一步阐释 EF 新使命,表示基金会的职责并非优化自身影响力、迎合机构或取悦短期投机者,而是确保以太坊保持抗审…
2026-06-23








