繁體中文
Zilliqa 因 Ledger 应用漏洞导致私钥泄露,暂停原生交易

要点总结
- Ledger 应用缺陷:原生 Zilliqa Ledger 应用中存在严重的 nonce 生成错误,导致私钥在大约 5 笔交易后暴露在链上。
- 范围和缓解措施:EVM 交易和官方 SDK 不受影响,但原生 ZIL 交易已停止,以防止抢先交易。
- 需要采取的措施:受影响的密钥必须停用;用户应避免手动转移,并等待官方的补救指南。
Zilliqa已暂停原生 ZIL 交易,原因是其网络Ledger应用中发现一个严重漏洞,该漏洞允许攻击者通过区块链上的公共签名恢复某些账户的私钥。此前,一笔数额不详的 ZIL 从其合作交易所的冷钱包中被盗,迫使 Zilliqa 项目组请求中心化平台暂停 ZIL 的充值和提现,以遏制资金流动。
据 Zilliqa 称,该漏洞存在于 Ledger 应用的原生交易签名流程中,不会影响 EVM 交易或官方 SDK。该项目表示,该漏洞早在 2019 年的应用版本中就已存在,链上漏洞利用迹象于 2026 年 7 月 19 日被发现,比漏洞根源被定位早两天。
交易所盗窃及初步应对措施
Zilliqa于7月20日公开披露了这起事件,称其合作交易所的冷钱包中被盗走了数量不详的ZIL代币。当时,该项目并未具体说明技术原因或损失规模,仅表示正在进行调查以确定根本原因和影响范围。
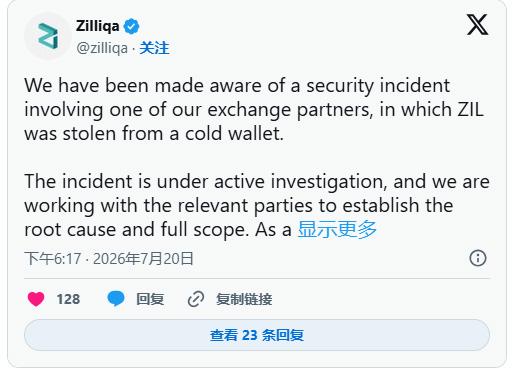
随后,交易所接到通知并被要求暂停 ZIL 的充值和提现,作为预防措施,以防止被盗资金在验证过程进行期间通过中心化平台转移或出售。
7月21日,Zilliqa更新消息称,未发现任何证据表明该事件源于钱包管理流程或交易所的运营活动。随后,调查转向影响一批旧版ZIL1钱包交易签名的技术问题。一天后,该项目披露了Zilliqa Ledger应用进程中该漏洞的详细信息。
受影响的钱包和交易范围
Zilliqa 将此次事件的影响范围限定于通过 Ledger 设备用于签署 Zilliqa 原生交易的私钥。根据该项目的公告,使用 Zilliqa Ledger 应用广播过大约 5 笔或更多原生交易的账户应被视为已被盗用。
此风险适用于已公开记录在链上的签名,这意味着后续的软件更新无法逆转受影响私钥的泄露程度。此类账户的用户必须停止使用已泄露的密钥,而不能仅仅更新交易签名应用进程。
EVM交易不受影响,通过官方SDK(例如zilliqa-js、gozilliqa-sdk和pyzil)签名的交易也不在此次漏洞的影响范围内。因此,此次事件仅限于Zilliqa Ledger应用进程的本地签名路径。
Zilliqa尚未披露被盗的ZIL金额、受影响的账户数量或易受攻击地址中持有的资产总价值。因此,此次事件的整体经济损失规模仍不明朗。
Ledger应用进程漏洞
根本原因在于 Zilliqa Ledger 应用在 secp256k1 曲线上生成 EC-Schnorr 签名所需的 nonce 的方式。对于每个签名,该应用都需要生成一个全新的、随机的、不可预测的 256 位 nonce;如果 nonce 存在偏差或熵值不足,则多次签名都可能导致私钥泄露。
该应用进程的签名例程生成 40 字节的随机数,然后对该值取模曲线阶数,生成一个 256 位数字。然而,在将结果复制到 nonce 缓冲区时,代码错误地从 40 字节的输出中提取了 32 字节,保留了8 字节的零填充,同时丢弃了 8 字节的熵。
这种缺陷导致每个随机数(nonce)的最高 64 位固定为零。如果大约有 5 个或更多签名受到影响,则可以使用隐数问题(HNP)求解和格约简技术,在普通硬件上于几秒钟内恢复私钥。
原生事务暂停
Zilliqa暂停了所有非电子验证机(EVM)原生交易,作为一项保护措施,同时制定补救方案。此举旨在防止易受攻击账户的资产遭受进一步损失,并限制被盗ZIL通过原生交易流程的流动。
受影响的账户也无法通过标准的转账交易进行保护。如果私钥已能从链上数据中恢复,那么持有相同私钥的攻击者就可以检测到用户的资产转移交易并抢先执行。因此,尝试独立转移资金可能无效且会增加风险,而EVM交易则不受影响。
补救计划和用户指南
我们正在与 Ledger 协调,准备一个修复版的 Ledger 应用。此修复进程将恢复完整的 nonce 生成流程,以防止应用未来生成更多弱签名。但是,对于之前已签署足够数量受影响原生交易的私钥,此补丁无法消除风险。
受影响用户群的密钥最终需要停用。Zilliqa 正在制定补救计划,以保障相关账户余额的安全,并将针对使用 Ledger 签署 Zilliqa 原生交易的用户发布单独的操作指南。在官方指南发布之前,建议用户不要自行操作,并仅关注项目官方渠道。
Zilliqa 感谢 KuCoin 协助识别 Ledger 应用 nonce 生成流程中的根本原因,从链上数据中恢复受影响的私钥,并确认持续存在的攻击活动。然而,Zilliqa 尚未公开确认 KuCoin 是否就是最初公告中提到的损失 ZIL 的交易所合作伙伴。
到此这篇关于Zilliqa 因 Ledger 应用漏洞导致私钥泄露,暂停原生交易的文章就介绍到这了,更多相关Zilliqa 安全事件内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!