

 繁體中文
TrustWallet钱包安全吗?Trust钱包怎么样?
TrustWallet钱包是币安官方钱包,TrustWallet钱包是一个去中心化移动钱包应用程序,界面设计简洁,安全性能极高,掌握不同区块链知识水平的用户都可以通过这个钱包来使用加密货币,可以说TrustWallet钱包是一个安全性极高的钱包,用于发送、接收和储存数字资产,了解完TrustWallet钱包之后,回归正题,TrustWallet钱包安全吗?下面跟随小编一起深入了解一下TrustWallet钱包的安全问题吧。
TrustWallet钱包安全吗?
Trust Wallet是一个安全的移动端以太钱包,支持以太、ERC 20、ERC 223和ERC 721代币。它提供了一个高级别的安全审计系统,用于发送、接收和存储数字资产。使用Trust Wallet,您可以完全控制只存储在您的设备上的私钥。而且,Trust浏览器作为一个成熟的Web 3浏览器,允许您直接在App应用里与去中心化应用程序(DAPP)进行交互。
Trust Wallet号称是以太坊上最快的钱包;安全和开源也是很重要的、区别于其他钱包的特点之一。并且,在今年5月Trust Wallet曾获得以太坊基金会的奖金,此外,最近很火的一款区块链游戏FOMO-3D 就可以在Trust Wallet 上玩。
Trust钱包怎么样?
1.免费使用
Trust Wallet的使用是完全免费的。下载App无需付费,App内也没有任何隐藏付费。当然,和任何区块链产品一样,用户还是需要支付网络交易费等相关费用,但Trust Wallet团队一直在最大限度减少用户的支出。
2. 支持多币种
使用多个钱包实在令人头疼。如果把所有东西都放一块,会方便得多。Trust Wallet可同时支持40余个区块链网络,这意味着,其支持数十万种加密资产和代币。
3. 加密资产使用方便
发送和接收加密资产从未像现在这么轻松。感谢ENS、FIO、Unstoppable Domains等合作伙伴的努力,用户现在可直接通过手机向常规的区块链地址发送/收取加密资产,也可以通过扫描二维码或简单的地址名称进行操作。

4. 去中心化
Trust Wallet是去中心化钱包,即用户拥有对私钥的控制权,拥有对自己加密资产的完全所属权。用户自己持有私钥,不通过Trust Wallet也可以对资产进行处置。更重要的是,能动用你的加密资产的只有你自己。Trust Wallet不能转移你的加密资产,甚至无法看到你在Trust Wallet上的资产情况。
5. 隐私和安全性保障
币安与Trust Wallet拥有许多共同核心价值观,其中一条便是:必须保护用户的资金安全。因此,Trust Wallet在设计时对用户资金安全进行了全方位保障。此外,Trust Wallet不会收集或储存用户的任何个人信息数据,保障用户身份的安全性。
6. 持币返利
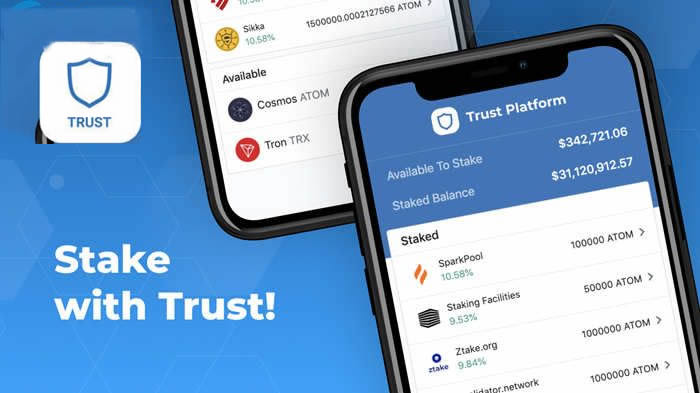
Trust Wallet支持多种加密资产的持币返利计划,包括Tezos、Tron、Cosmos、Algorand等。轻松持币,赚取更多收益。
7. 使用银行卡购买加密资产
Trust Wallet整合了多个银行卡支付服务商,使用户在App里就能直接买到自己喜爱的加密资产。买些比特币、以太坊,持有更多BNB等等,统统可以实现。只需选择购买的代币,输入银行卡信息,数分钟内便可完成充值。
8. DApp浏览器
去中心化应用程序(DApp)是加密资产领域的新一波重要浪潮。利用DApp可以实现很多功能,例如借出加密资产以获取收益等。Android 版本的Trust Wallet内置有DApp浏览器,可以直接在钱包中使用DApp,为用户使用和管理喜欢的DApp提供了极大便利。你也可以探索新的DApp,获取更多新机会!
9. 加密资产交易或转换
你是否也曾梦想过,如果无需离开钱包就能交易加密资产该多好?现在,你的梦想实现了!Trust Wallet提供两种服务:转换和交易。转换的界面很简洁,可以快速实现加密资产间的互换。交易则是更为高级的功能,可以实现更多的交易控制。交易功能与币安去中心化交易平台DEX相连。
10. 表情包
在Trust Wallet上,有很多我们严肃对待的事情,例如安全性和隐私性。但在社交媒体方面,我们则希望轻松一些。Trust Wallet以海量表情包和承办Twitter抽奖活动而闻名,所以,不要错过精彩啦!
对于需要使用数字货币钱包的投资者来说,一定要记住自己数字货币钱包的助记词,众所周知,助记词是私钥的另一种表现形式,功能等同于私钥,助记词一般为12-15个或更多个英文单词组成,通过助记词就能找到私钥,还原钱包,因此助记词很重要,大多数数字货币钱包会提示用户备份助记词,以便恢复钱包,所以投资者一定要记住自己数字货币钱包的助记词,并且不要外泄,以保证数字货币钱包的安全性。
以上就是TrustWallet钱包安全吗?Trust钱包怎么样?的详细内容,更多关于TrustWallet钱包的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
Trust Wallet钱包新手使用教程(图文详解)
Trust Wallet钱包是一款去中心化的加密货币钱包,支持70多个区块链,包括比特币、以太坊、BNB智能链和Solana等,除了购买、持有和转移加密资产外,用户还可以使用Trust Wall…
2025-06-26 -
trust wallet怎么买币?trust wallet买币最新教程
Trust Wallet 是一个多链自托管加密货币钱包,也是数千个Web3 去中心化应用程序(dApps)的安全入口,很多投资小白不知道trust wallet怎么买币?下面给大家介绍一下trust wa…
2025-04-17 -
2025帐户申请 :Trust Wallet 加密货币DeFi 钱包操作教学
Trust Wallet 钱包是币安Binance 旗下的加密货币钱包,本文我将介绍如何注册Trust Wallet ,并使用信用卡在Trust Wallet 上买比特币,过程会以图文搭配,让新手也可以很简…
2025-03-27 -
Trust Wallet是哪个国家的钱包?Trust钱包靠谱吗
Trust Wallet 是一款功能强大、用户友好的加密货币钱包,提供一系列功能和强大的安全措施,凭借多链支持、无缝 DApp 集成和以用户为中心的方法,Trust Wallet 为数字资产管…
2025-02-28 -

trustwallet钱包怎么提币?trustwallet钱包提币教程完整版
trust wallet钱包提币前需确保trust wallet准备就绪并实名认证,之后选择资产后获取正确收款地址,填写提币信息并设置Gas费(如适用),确认无误后发送交易,随后等待区块…
2025-01-08 -

Trust Wallet是什么?安全吗?TrustWallet钱包创建、出入金、质押代币
Trust Wallet 是一款于2017 年创立的非托管式加密货币钱包,并于2018 年时由币安(Binance)收购,那么,Trust Wallet是什么?是诈骗吗?安全吗?Trust Wallet 跟交易所钱包…
2025-06-16 -

Trust Wallet是什么钱包?Trust Wallet钱包安全吗?
Trust Wallet是一个便携式、去中心化、开源的非托管加密钱包,被认为是世界上最安全的热钱包之一,那么,Trust Wallet是什么钱包?Trust Wallet钱包安全吗?下文将为大家详…
2025-08-20 -

币安钱包Trust Wallet是什么?使用Trust Wallet钱包新手教学
有朋友留言说想把加密货币转到Trust wallet钱包,不知道是否安全?本文我们将介绍这款实用的钱包App——Trust Wallet,需要的朋友可以参考下…
2026-06-23 -

Trust Wallet是什么钱包?解析Trust Wallet钱包
这篇文章主要介绍了Trust Wallet是什么钱包?解析Trust Wallet钱包的相关资料,去中心化钱包,你全权掌控你的钱包私钥,不了解的朋友,一起来看看吧!…
2021-07-26 -

TrustWallet怎么用?TrustWallet钱包新手使用教程
这篇文章主要介绍了TrustWallet怎么用?TrustWallet钱包新手使用教程,TrustWallet钱包是币安的官方钱包,TrustWallet是一款针对数字货币打造的钱包,也是一款线上管理工具…
2026-03-27








