繁體中文
区块链科普:什么是以太坊私钥储存(Keystore)文件?
进入keystore管理以太坊私钥的障碍很大,主要是因为以太坊客户端在直接的命令行或图形界面下隐藏了大部分的密码复杂性。
例如,用geth:
$ geth account new
Your new account is locked with a password. Please give a password. Do not forget this password.
Passphrase:
Repeat passphrase:
Address: {008aeeda4d805471df9b2a5b0f38a0c3bcba786b}

$ geth account list
Account #0: {8a1c4d573cc29a96547816522cfe0b266e88abac} keystore:~/.ethereum/keystore/UTC--<created_date_time>--  008aeeda4d805471df9b2a5b0f38a0c3bcba786b
我只需要输入3个单词就能创建一个新账户。然后输入两遍密码,就这么简单!我的以太坊keystore文件就创建了。
你需要把那些非常珍贵的keystore文件备份、存储在一个或多个隐秘的位置,这样就只有你能获取这些文件并取到资金。
从经验来看,当我没有完全理解一个新概念的微妙之处,并且过分依赖抽象层和现有工具来让我的生活更轻松时,我很有可能忘记一些事情,采取不必要的捷径并且搞砸它。搞砸的时候,可能就是会以我辛苦挣来的以太币被永久锁定而告终(幸好它还没有发生!)。
幸运的是,作为一个以太坊用户,你能搞砸的方式并不多:
- 你丢失了你的keystore文件
- 你忘记了和文件关联的密码
- 或者以上两者你都搞砸了。
在本文中,我们将为你介绍以太坊私钥是如何从 keystore 文件中算出来的。我们将讨论加密函数(对称加密,密钥生成函数,SHA3 哈希算法),但我们会尽可能的保证简明直接地来解释上述问题。
什么是keystore文件?
以太坊的 keystore 文件(Linux 系统存储在 ~/.ethereum/keystore 或者 Windows 系统存储在 C:\Users<User>\Appdata/Roaming/Ethereum/keystore)是你独有的、用于签署交易的以太坊私钥的加密文件。如果你丢失了这个文件,你就丢失了私钥,意味着你失去了签署交易的能力,意味着你的资金被永久的锁定在了你的账户里。
当然,你可以直接把你的以太坊私钥存储在一个加密文件里,但是这样你的私钥容易受到攻击,攻击者简单的读取你的文件、用你的私钥签署交易,把钱转到他们的账户中。你的币会在你意识到发生什么了之前的短时间内丢失。
这就是以太坊 keystore 文件被创建的原因:它允许你以加密的方式存储密钥。这是安全性(一个攻击者需要 keystore 文件和你的密码才能盗取你的资金)和可用性(你只需要keystore文件和密码就能用你的钱了)两者之间完美的权衡。
为了让你发送一些以太币,大多数的以太坊客户端会让你输入密码(与创建账户时密码相同)以解密你的以太坊私钥。一旦解密,客户端程序就得到私钥签署交易,允许你移动资金。
Keystore文件是什么样子的?
如果你打开一个你的账户文件,它看起来像这样(取自这里):
ount’s file, it would look like this (taken from here):
$ cat ~/.ethereum/keystore/UTC--<created_date_time>--  008aeeda4d805471df9b2a5b0f38a0c3bcba786b
{
    "crypto" : {
        "cipher" : "aes-128-ctr",
        "cipherparams" : {
            "iv" : "83dbcc02d8ccb40e466191a123791e0e"
        },
        "ciphertext" : "d172bf743a674da9cdad04534d56926ef8358534d458fffccd4e6ad2fbde479c",
        "kdf" : "scrypt",
        "kdfparams" : {
            "dklen" : 32,
            "n" : 262144,
            "r" : 1,
            "p" : 8,
            "salt" : "ab0c7876052600dd703518d6fc3fe8984592145b591fc8fb5c6d43190334ba19"
        },
        "mac" : "2103ac29920d71da29f15d75b4a16dbe95cfd7ff8faea1056c33131d846e3097"
    },
    "id" : "3198bc9c-6672-5ab3-d995-4942343ae5b6",
    "version" : 3
}
一个有许多神奇的参数的粗笨的 JSON 文件,似乎与复杂的加密操作相关。这绝不吸引人。
让我们深入理解一下
如果你看这个 keystore 文件的结构,你会看到大部分内容都是在“crypto”中的:
"crypto" : {
    "cipher" : "aes-128-ctr",
    "cipherparams" : {
     "iv" : "83dbcc02d8ccb40e466191a123791e0e"
    },
    "ciphertext" : "d172bf743a674da9cdad04534d56926ef8358534d458fffccd4e6ad2fbde479c",
    "kdf" : "scrypt",
    "kdfparams" : {
     "dklen" : 32,
     "n" : 262144,
     "r" : 1,
     "p" : 8,
     "salt" : "ab0c7876052600dd703518d6fc3fe8984592145b591fc8fb5c6d43190334ba19"
    },
    "mac" : "2103ac29920d71da29f15d75b4a16dbe95cfd7ff8faea1056c33131d846e3097"
   },
这包括:
cipher:对称 AES 算法的名称;
cipherparams:上述 cipher 算法需要的参数;
ciphertext:你的以太坊私钥使用上述 cipher 算法进行加密;
kdf:密钥生成函数,用于让你用密码加密 keystore 文件;
kdfparams:上述 kdf 算法需要的参数;
Mac:用于验证密码的代码。
让我们看看他们是如何协同工作的,如何在你的密码下保护 keystore 文件。
1. 加密你的私钥
就像之前提到的,一个以太坊账户就是用于加密签署交易的一个私钥 —公钥对。为了确保你的私钥没有在文件中明文存储(即任何人只要能得到这个文件就能读),使用强对称算法(cipher)对其加密至关重要。
这些对称算法使用密钥来加密数据。加密后的数据可以使用相同的方法和同样的密钥来解密,因此算法命名为对称算法。在本文中,我们称这个对称密钥为解密密钥,因为它将用于对我们的以太坊私钥进行解密。
以下是 cipher,cipherparams 和 ciphertext 对应的概念:
- Cipher 是用于加密以太坊私钥的对称加密算法。此处cipher用的是 aes-128-ctr 加密模式。
- Cipherparams 是 aes-128-ctr 加密算法需要的参数。在这里,用到的唯一的参数 iv,是aes-128-ctr加密算法需要的初始化向量。
- Ciphertext 密文是 aes-128-ctr 函数的加密输入。
所以,在这里,你已经有了进行解密以太坊私钥计算所需要的一切...等等。你需要首先取回你的解密密钥。
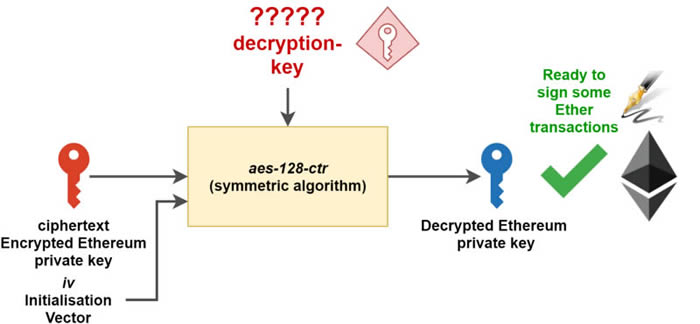
-ciphertex 密文的对称解密-
2. 用你的密码来保护它
要确保解锁你的账户很容易,你不需要记住你的每一个又长又非用户友好型的用于解密 ciphertext 密文解密密钥。相反,以太坊开发者选择了基于密码的保护,也就是说你只需要输入密码就能拿回解密密钥。
为了能做到这一点,以太坊用了一个密钥生成函数,输入密码和一系列参数就能计算解密密钥。
这就是 kdf 和 kdfparams 的用途:
- kdf 是一个密钥生成函数,根据你的密码计算(或者取回)解密密钥。在这里,kdf 用的是scrypt算法。
- kdfparams 是scrypt函数需要的参数。在这里,简单来说,dklen、n、r、p 和 salt 是 kdf 函数的参数。更多关于 scrypt 函数的信息可以在这里找到。
在这里,用 kdfparams 参数对 scrypt 函数进行调整,反馈到我们的密码中,你就会得到解密密钥也就是密钥生成函数的输出。
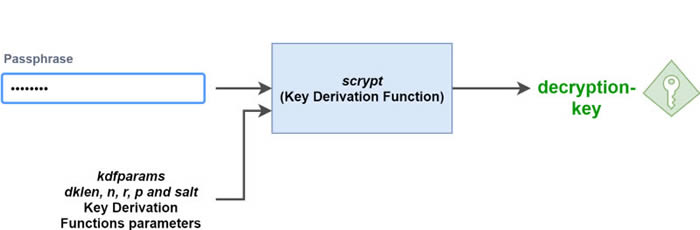
-用密码生成密钥-
3. 确保你的密码是对的
我们描述了用密码和 keystore 文件生成以太坊私钥所需要的所有东西。然而,如果解锁账户的密码错误会发生什么?
根据迄今为止我们所看到的,所有操作(密码派生和解密)都会成功,但是最终计算的以太坊私钥不是正确的,这首先违背了密钥文件的使用初衷!
我们要保证输入解锁账户的密码是正确的,和最初创建 keystore 文件时一样(回想一下 geth 下创建新账户时两次输入的密码)。
这就是 keystore 文件中 mac 值起作用的地方。在密钥生成函数执行之后,它的输出(解密密钥)和 ciphertext 密文就被处理【注1】,并且和 mac(就像一种认可的印章)作比较。如果结果和 mac 相同,那么密码就是正确的,并且解密就可以开始了。
【注1】这里有点简略了。在和 mac 进行比较之前,解密密钥(左起第二字节开始的16字节)要和 ciphertext 密文连接在一起,并进行哈希散列(用SHA3-256的方法)。
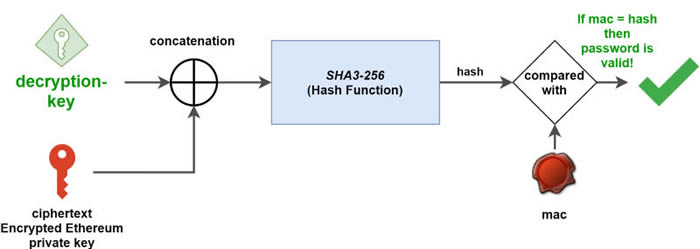
把所有的都放到一起考虑
唷!如果你已经做到了这一点,那么恭喜你!
让我们回顾一下我们描述的3个函数。
首先,你输入了密码,这个密码作为 kdf 密钥生成函数的输入,来计算解密密钥。然后,刚刚计算出的解密密钥和 ciphertext 密文连接并进行处理,和 mac 比较来确保密码是正确的。最后,通过 cipher 对称函数用解密密钥对 ciphertext 密文解密。
瞧!解密的结果是你的以太坊私钥。 你可以在这里看看整个过程:
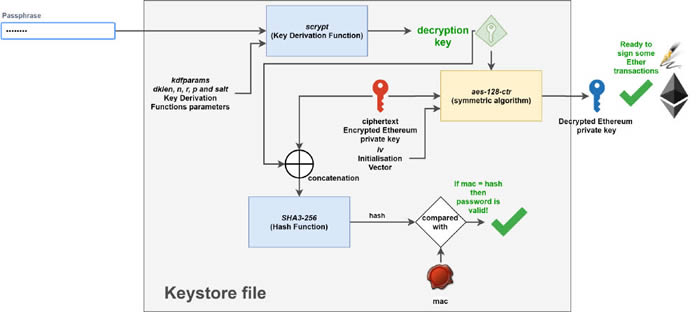
就像你从图中可以看到的,整个过程可以看做一个黑盒(不过,图中是个灰盒),你的密码是惟一的输入,你的以太坊私钥是惟一的输出。所需的其他信息都可以在你的以太坊账户创建时生成的keystore文件中获得。
由于这个原因,请确保你的密码足够强(并且无论如何你要记住它!)才能保证即使攻击者偷到了你的keystore文件也不能轻易得到你的私钥。
以上就是区块链科普:什么是以太坊私钥储存(Keystore)文件?的详细内容,更多关于以太坊私钥储存(Keystore)文件的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
加密钱包备份与使用全攻略:助记词、私钥、Keystore详解
本文将、详细讲解这五个关键名词的定义、功能、备份方法及使用场景,并以银行账户类比帮助理解,提供一份实用的钱包备份与使用教程…
2026-02-28 -
加密钱包中的助记词是什么?为何重要?如何保障加密钱包安全?一文解读
助记词是保护数字资产最简单却最有效的工具之一,这篇文章将带大家来解读它的含义,重要性,以及它如何保障您的加密钱包安全,下面就跟随小编一起来了解下吧…
2025-09-17 -

新型恶意软件SparkKitty窃取加密钱包助记词与截图等(附防范方法)
名为 SparkKitty 的恶意软件专门窃取受感染设备中的照片,目的是寻找加密钱包的助记词截图,该恶意软件针对 iOS 和 Android 双平台,通过潜入 Apple App Store 和 Google Pl…
2025-06-25 -
加密钱包的助记词丢失了怎么办?找回丢失助记词的工具及方法分析
加密钱包的助记词(也被称为种子短语)丢失了?不要惊慌,也许你还有找回的希望,今天,我们就针对这个话题,来一起研究一下恢复部分丢失的助记词的工具和方法…
2024-07-15 -
两种钱包之非确定性钱包(keystore管理私钥)
本文讲解非确定性钱包,因为比较简单,下面会直接给出代码实现,下一篇文章会详细讲解分层确定性钱包,这个已经成为了行业标准,我会重磅介绍,并对比两种钱包的适用场景…
2026-02-28 -
什么是keystore
Keystore文件是一种用于存储私钥的文件格式(通常为JSON格式),它通过用户自定义的密码进行加密,以提供一定程度的安全保护,但加密的强度主要取决于用户选择的密码的复杂…
2026-02-28 -
钱包中私钥、助记词、Keystore 是什么?它们和密码有什么关系
密码用于创建和导入钱包,而私钥是账户的唯一标识,不可修改,私钥和公钥成对出现,用于生成地址和签名交易,助记词是私钥的另一形式,方便记忆与导入账户,Keystore是加密后的私…
2024-09-22 -
虚拟货币钱包中的私钥/地址/助记词/keystore是什么?助记词有什么用?
虚拟货币钱包作为连接现实与加密世界的桥梁,其重要性日益凸显,那么,虚拟货币钱包中的私钥/地址/助记词/keystore是什么?助记词有什么用?这篇文章带大家了解,私钥、公钥、…
2025-05-08 -
钱包科普:想要安全地保管资产,先要知道钱包的这些知识
这篇文章主要介绍了科普:想要安全地保管资产,先要知道钱包的这些知识的相关资料,希望这篇关于存储区块链资产的钱包的文章,能够帮助到各位新人投资者对钱包有一个深入的了…
2021-12-01