

 繁體中文
Bybit:被黑原因是加密货币钱包Safe漏洞所致!赵长鹏点出回应模糊
加密货币交易所Bybit在2月21日惨遭黑客攻击,被盗共计约50万枚ETH、stETH、cmETH和mETH,当时价值约14.6亿美元,成为加密货币史上最大攻击案。
Bybit公布被黑报告:Safe基础设施漏洞所致
就在昨(26)晚,Bybit执行长Ben Zhou在社交平台X上发文表示,Bybit被黑报告已经出炉,调查结果总结为是加密货币多签钱包Safe的基础设施漏洞所致。
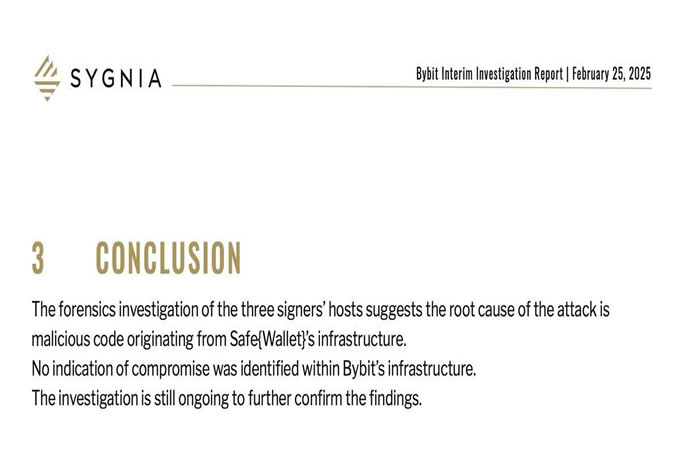
在这份报告中,负责调查的安全公司Sygnia得出结论:对三个签名机器的取证调查表明,攻击的根本原因是来自Safe{Wallet}基础设施的恶意代码。未发现Bybit基础设施内部存在安全漏洞。调查仍在进行中,以进一步确认结果。
安全公司Verichains的调查结果也与此类似:app.safe.global的良性JavaScript档案似乎已于2025年2月19日15:29:25UTC被替换为恶意代码,特别针对Bybit的Ethereum Multisig Cold Wallet(地址:0x1Db92e2EeBC8E0c075a02BeA49a2935BcD2dFCF4)。此次攻击设计为在下一次Bybit交易中启动,该交易发生于2025年2月21日14:13:35UTC。根据Bybit签名机器的调查结果和在Wayback Archive上发现的快取恶意JavaScript,我们强烈推测Safe.Global的AWSS3或Cloud Front帐户/APi密钥可能已经泄漏或被攻破。
备注:2024年9月,Google Search宣布与Wayback Archive整合,提供直接链接到Wayback Machine上的网站快取版本,这验证了快取的恶意文件的合法性。
Safe回应:是开发者机器遭入侵导致Bybit被黑
对此,Safe官方也在昨(26)日回应表示,此次针对Bybit的攻击是通过入侵Safe{Wallet}开发者的机器实现的,官方并未发现Safe智能合约或前端服务源代码存在漏洞:
简要总结:
经调查确认,拉萨路(Lazarus)对ByBit发动了针对性攻击。Safe智能合约未受影响,攻击是通过入侵一台Safe{Wallet}开发者机器执行的,影响了ByBit营运的一个帐户。Safe{Wallet}已新增安全措施,消除了该攻击途径。
完整声明:
对拉萨路集团(Lazarus Group)针对ByBit的目标攻击进行的审查得出结论,此攻击是通过一台被入侵的Safe{Wallet}开发者机器实现的,导致提交了一笔伪装的恶意交易。拉萨路是一个由北 韩政府支持的黑客团体,以对开发者凭证进行复杂的社交工程攻击而闻名,有时还结合zero-dayexploits。
重要提示:外部安全研究人员的审查显示,Safe智能合约、前端及服务的源代码中不存在任何漏洞。
在最近的事件后,Safe{Wallet}团队进行了彻底调查,目前已分阶段在以太坊主网上恢复Safe{Wallet}的运作。Safe{Wallet}团队已完全重建并重新配置所有基础设施,并更换所有凭证,确保攻击途径已被完全消除。
在调查的最终结果出来之前,Safe{Wallet}团队将发布一份完整的后续分析报告(post-mortem)。
Safe{Wallet}前端保持运作,并已实施额外的安全措施。然而,用户在签署交易时需格外谨慎并保持高度警惕。
Safe承诺领导一项行业范围的举措,提升交易的可验证性,这是整个生态系统面临的挑战。
Safe仍致力于保障安全、透明度、自我托管,并推动行业向前发展。
补充:Safe提到的开发者机器(developer machine),推测指的是Safe团队中某位开发人员所使用的工作站或个人电脑,这台设备在开发、测试或维护相关软件(如前端、服务或与智能合约互动的工具)时被入侵。
CZ:Safe回应模糊
而对于Safe的回应,币安交易所创办人赵长鹏(CZ)则表示,其回应有点含糊其辞:
“我通常会尽量避免批评其他业内公司,但偶尔还是会这么做。
这次Safe的更新不太好。它用模糊的语言轻描淡写地处理了问题。看完后我有更多的问题,而不是答案。
「入侵Safe{Wallet}开发者机器」是什么意思?他们是怎么入侵这台机器的?是社会工程攻击、病毒,还是其他方式?
为什么一台开发者机器会有权访问「由Bybit操作的帐户」?是从这台开发者机器直接部署了代码到生产环境吗?
他们是怎么欺骗多签步骤中的Ledger验证的?是盲签吗?还是签名者没有正确验证?
那么,14亿美元是使用Safe管理的最大地址吗?为什么他们没攻击其他地址?
其他「自我托管,多重签名」钱包提供商和用户可以从这次事件中学到什么教训?”
SAFE币价急速下跌后急拉
Bybit黑客调查报告出炉后,Safe代币$SAFE短时内迅速下跌,最低跌破0.45美元,不过或许是要杀空头,撰稿当下又拉涨至0.58美元,近24小时从一度下跌近10%后反转上涨15%。
Safe Wallet是什么?
Safe{Wallet}是一个广受信任的智能帐户钱包项目,专注于在以太坊及其他主流EVM(以太坊虚拟机)兼容区块链上提供安全、灵活的数字资产管理解决方案。它最初由Gnosis团队开发,后来更名为Safe,并由Safe Ecosystem Foundation负责推广其生态发展。该项目的核心目标是通过多重签名(multisig)技术和智能合约,为个人、团队、开发者、去中心化自治组织(DAO)以及投资者提供一个去中心化的资产保管平台。
Safe的主要特点包括:
多重签名安全性:采用多签机制,要求在执行交易前获得指定数量的签名授权
智能合约钱包:它不仅限于简单的资产存储,还能实现更高的可编码性和客制化功能
跨链支持:支持多个EVM兼容网络
广泛的生态集成:它与200多个去中心化应用(dApp)兼容
开源与透明:它是一个开源软件,其智能合约经过多次审计,被认为是业界最安全的解决方案之一。
到此这篇关于Bybit:被黑原因是加密货币钱包Safe漏洞所致!赵长鹏点出回应模糊的文章就介绍到这了,更多相关bybit被盗相关资讯内容请搜索脚本之家以前的文章或继续浏览下面的相关文章,希望大家以后多多支持脚本之家!
你可能感兴趣的文章
-
从Bybit骇客攻击事件看交易所安全:安全与合规如何引领平台健康发展?
在虚拟资产交易领域,安全体系建置正面临技术迭代与监管规范的双重驱动,产业观察显示,全球头部持牌交易平台普遍采用「冷热钱包分离+多重签章」的核心架构,透过多维度防控…
2025-02-27 -
一文搞清楚Bybit 15亿美元被盗:黑客事件为何证明了以太坊价值
Bybit 遭遇了价值15 亿美元的ETH 盗窃案,而部分人呼吁 Ethereum 回滚区块链来撤销这次黑客攻击,这一事件成为了一个绝佳的教育案例,说明了为什么公链是不可篡改的账本,更…
2025-02-24 -
Bybit黑客用Pump.fun发Meme币清洗!目前仍持有超46万枚ETH赃款
Bybit黑客利用Meme币发行和跨链转移进行资金洗钱,透过在去中心化平台发行Meme币及利用跨链转移,黑客正在巧妙地掩盖其非法所得,并将资金流动分散至多个平台,下文将为大家…
2025-02-24 -
Bybit宣布启动赏金追回计划!混币器eXch拒绝拦截被盗资产
交易所Bybit21日遭北 韩黑客组织Lazarus Group黑走约50万枚ETH,Bybit官方23日表示,已成功在一天内冻结4,289万美元的资金,并推出赏金追回计划,成功追回资金的贡献者,将…
2025-02-24 -
链上侦探ZachXBT:Bybit黑客是大量Solana Meme币黑手!熟悉Pump.fun发
链上侦探ZachXBT周日发文表示,北 韩黑客组织Lazarus Group可能是近期一些Solana Meme币骗 局的幕后黑手,并与该生态热门Meme币发行平台Pump.fun上的meme币欺诈行为有关,下…
2025-02-24 -
Bybit 70%的以太坊被盗,CEO承诺1:1赔偿用户损失
Bybit的首席执行官Ben Zhou在周五的一场直播中透露,该公司遭受了一起价值15亿美元的黑客攻击,这次安全事件导致大量客户的以太坊(ETH)资产失窃,损失比例高达70%,CEO承诺…
2025-02-24 -
以太坊能否回滚以恢复被盗资金?开发者与Bybit CEO回应
以太坊回滚争议又一次点燃了激烈争论,这不仅仅是技术层面的选择,更是对区块链核心理念的深刻拷问,事情的起因往往与黑 客攻击、资金丢失或重大漏洞有关,下文将为大家分析…
2025-02-24 -
Bybit被黑金额最高:历来高金额黑客攻击案件盘点
历来因黑客攻击或安全漏洞导致的最大加密货币损失事件,以下的排名是基于攻击当时的损失金额,分析涵盖每起事件的详情、攻击方法、责任方(公开已知)、回收,以及对加密货…
2025-02-24 -
朝鲜 Lazarus 组织是 10 亿美元 Bybit 黑客事件背后的黑手!
Bybit 是全球最大的加密货币交易所之一,拥有超过 6000 万用户,最近发现超过 10 亿美元的损失,随着人们对攻击背后的人产生疑问,著名的区块链调查员ZachXBT站出来提供了确…
2025-02-24 -
支援3.2亿美元?一览Bybit危机中的白马骑士
截至发稿,据余烬监测,已有 5 家机构及个人向 Bybit 提供借款支援,总计约 12 万枚 ETH,价值约 3.21 亿美元,那么都是谁像Bybit提供了借款支持?下面一起看看吧…
2025-02-24








