

 繁體中文
Cetus祭600万美元赏金与黑客谈判详细解读!Sui生态Meme币重伤
Sui链上最大的去中心化交易所Cetus昨(22)晚遭到黑客攻击,流动性池大量资金外流,官方估计损失超过2.2亿美元。
攻击者是利用了Cetus协议在价格曲线与储备金计算方面的漏洞,并透过仿冒代币如BULLA和MOJO进行操作。
目前,Cetus团队已在稍早与攻击者协商,公开提出「白帽和解方案」,承诺若攻击者若在限定时间内全额归还所有被盗资金,将可获得2,324ETH(时值约600万美元)的赏金,且Cetus将不予追究法律责任。
Meme币价格最新行情
$0.0023 ≈ ¥0.02
Cetus表示已暂停1.6亿美元资金
同时在昨日深夜,Cetus也在X发文表示,已冻结了被盗资金中的1.6亿美元已被暂停,目标是追回被盗资金。
“截至今天早些时候,我们已确认攻击者从Cetus Protocol窃取了约2.23亿美元。
我们已立即采取行动锁定我们的合约,以防止资金进一步被盗。
1.62亿美元的受损资金已成功暂停。我们目前正在与Sui基金会和其他生态系统成员合作制定下一步解决方案,目标是追回剩余的被盗资金。
大部分受影响的资金已暂停,我们正在积极寻求恢复剩余资金的途径。
我们没有更高的优先级,并将透过此管道提供进一步的更新。完整的事件报告将稍后披露。我们衷心感谢您的耐心。”
但消息一出,也引爆社群议论「区块链什么时候变成中心化资料库了?」、「破坏抗审查」的声音。
该名攻击者在窃得资金后,也持续跨链转移至以太坊,至少已有约6000万枚USDC完成跨链转移。
目前官方还没有详细说明,它所暂停的资金要如何追回?不过据分析,Sui基金会占据了至少整个网络1/3的质押投票权,虽然协同社群进行回溯或软分叉有机会弥补损失,但也可能让用户丧失对协议的信心,还有待续观察。
Sui生态代币影响
Cetus遭黑事件,也使Sui生态的所有代币遭到冲击。
SUI昨晚一度重挫10%插针至3.7美元,截稿前暂报3.87美元。
Cetus协议的原生代币CETUS也一度暴跌40%,目前暂报0.169美元。
Cetus交易所上交易量前几大的Meme币则最惨重,部分代币跌幅甚至超过90%。
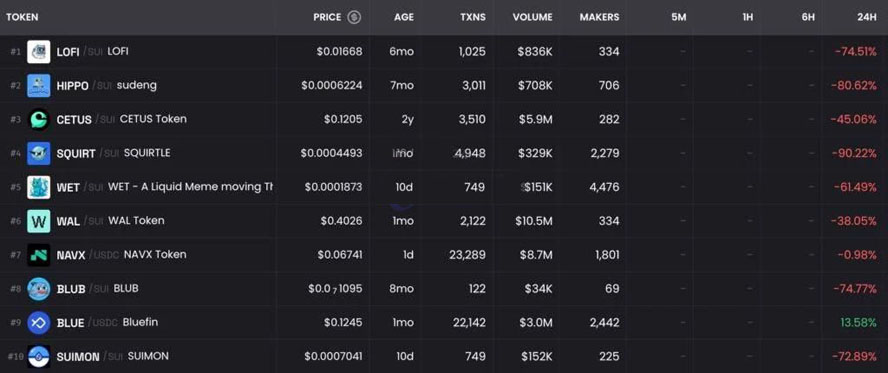
CETUS上前几大交易代币
meme币在哪个交易所
1、MEME币可以在多个交易所进行交易,包括Uniswap、Coinbase、Huobi、okx以及币安(Binance)等。
2、Uniswap:这是一种去中心化交易所(DEX),由以太坊上的智能合约驱动,允许用户直接交易MEME和其他代币,无需传统交易所的中间商或中央机构的干预。
3、Coinbase:美国最大的数字货币交易平台之一,提供了MEME交易对,如MEME/USD、MEME/BTC,允许用户在美国或其他受支持的国家购买Meme币。
4、Huobi(点击注册):一家总部位于新加坡的全球性数字资产交易平台,也提供了MEME的买卖对,允许用户在亚洲地区购买Meme币。
5、okx(点击注册):这也是一个大型的加密货币交易平台,提供了多种交易选项和功能。
6、币安(Binance):全球领先的加密货币交易所之一,提供了MEME交易对(如MEME/BTC、MEME/ETH)供用户选择。
以上就是Cetus祭600万美元赏金与黑客谈判!Sui生态Meme币重伤的详细内容,更多关于Cetus表示已暂停1.6亿美元资金的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
Arc主网上线倒计时,第一批流量会流向哪里?
9 月 16 日,Circle 面向全球金融市场的开放区块链网络 Arc 将在公共主网上线,这是一条以稳定币金融为主要场景的 Layer 1,第一批流量会流向哪里呢,下面我们就来简单聊聊…
2026-09-03 -
油价重返90美元,全球市场为何重新交易「滞胀」?
美伊冲突升级推高能源价格,与全球债券抛售及疲软经济数据叠加,引发市场对滞胀的重新定价,作者认为利率市场与能源市场已难以分开,若成品油价格持续高企,美联储政策空间…
2026-09-03 -
日本上市公司Remixpoint清仓以太坊、XRP、SOL、狗狗币,只保留了1506枚
日本上市公司Remixpoint近期全面清仓以太坊等山寨币,回笼约550万美元,将加密资产全押比特币,目前其凭借1506枚比特币跃居日本第三大企业持币者,折射出机构资金正加速向单…
2026-09-03 -
Solana链上治理新纪 元:通缩力度大幅提高,销毁提案意外搁浅
Solana网络于2026年8月完成首次具有约束力的链上治理投票,标志着治理模式从验证者链下信号转向质押权重链上表决,两项经济参数调整提案通过,一项旨在提升SOL销毁量的费用…
2026-09-03 -
日本央行会加息吗?日元套利交易风险重现,加密市场面临流动性考验
植田和男 G20 表态,日本 9 月加息几乎板上钉钉,日债收益率突破 3%,日元套利交易潜藏平仓风险,复盘 2024 年 8 月加密市场暴跌,从三种情景分析,会后前瞻指引将决定加密…
2026-09-03 -
警惕"9月魔咒"!摩根大通警告美债收益率若破5%,美股或迎5%-8%
10年期美债收益率逼近5%关键关口,摩根大通警告美股或面临5%-8%回调压力,9月季节性疲软及选举临近放大市场敏感度,但该行认为回调属健康回撤,全年仍看好美股和欧股,盈利基…
2026-09-03 -
Robinhood Chain热度爆发,Fomo成为链上交易入口赢家
伴随 Robinhood Chain 行情火热,交易终端 Fomo 交易量、用户规模大幅攀升,搭建推荐、社交交易、组队机制,扩充永续合约等功能,并收购 Mobula 数据技术,加密消费级应用…
2026-09-03 -
期权首次反超期货,加密衍生品迎来结构性变局
加密货币市场出现期权产品已有多年,但过去鲜有人使用,如今,期权再度火热!Coinbase 刚刚收购 Deribit;纳斯达克上市的 IBIT 期权上线短短数月,未平仓合约规模就超过了 D…
2026-09-03 -
什么是「红色九月」?比特币的魔咒,为何华尔街也难逃此劫
红色九月是加密圈对比特币在9月历史表现最差的一种季节性说法,指9月往往收跌、回报率为全年最低,像被“诅咒”了一样,这个规律并不只属于比特币,美股同样有“9月魔咒”,…
2026-09-03 -

9月3日美股潮向:ADP仅增3.8万加息降温,戴尔暴涨16%纳指终结三连阴
周三美股终结三连跌,标普 500 涨 0.47%报 7667.45 点,纳指涨 0.45%报 26217.83 点,道指涨 0.56%报 53061.95 点,罗素 2000 涨 1.13%领涨,AI 硬件全线走强,戴尔因 AI 服…
2026-09-03








