繁體中文
Ledger被盗超9300万美元:攻击者提前数周布局,间谍模块与经销商易主引发猜测
助记词没有外泄,也未与外部设备交互,硬件钱包里的资产却在一夜之间被转走。10月9日,一场涉及超9300万美元的资产被盗事件,将老牌硬件钱包Ledger推上风口浪尖。
随着事件持续发酵,从第三方经销商被曝悄然易主,到设备内部疑似被植入间谍模块,多个线索引发外界对攻击路径的猜测,但事件的具体原因仍未查明。这场安全风波不仅让Ledger面临信任危机,也再次将硬件钱包的安全性推向舆论焦点。
超9300万美元被盗,攻击者提前数周布局
10月9日,X和Reddit上陆续有Ledger用户声称钱包被盗。不少用户表示,自己的助记词一直手写保存、妥善保管,硬件钱包也几乎没有与外部设备交互,资产却依然被清空。还有用户称,钱包出现了自己不知情的无限授权签名。种种反常迹象,让这起安全事件迅速引发关注。
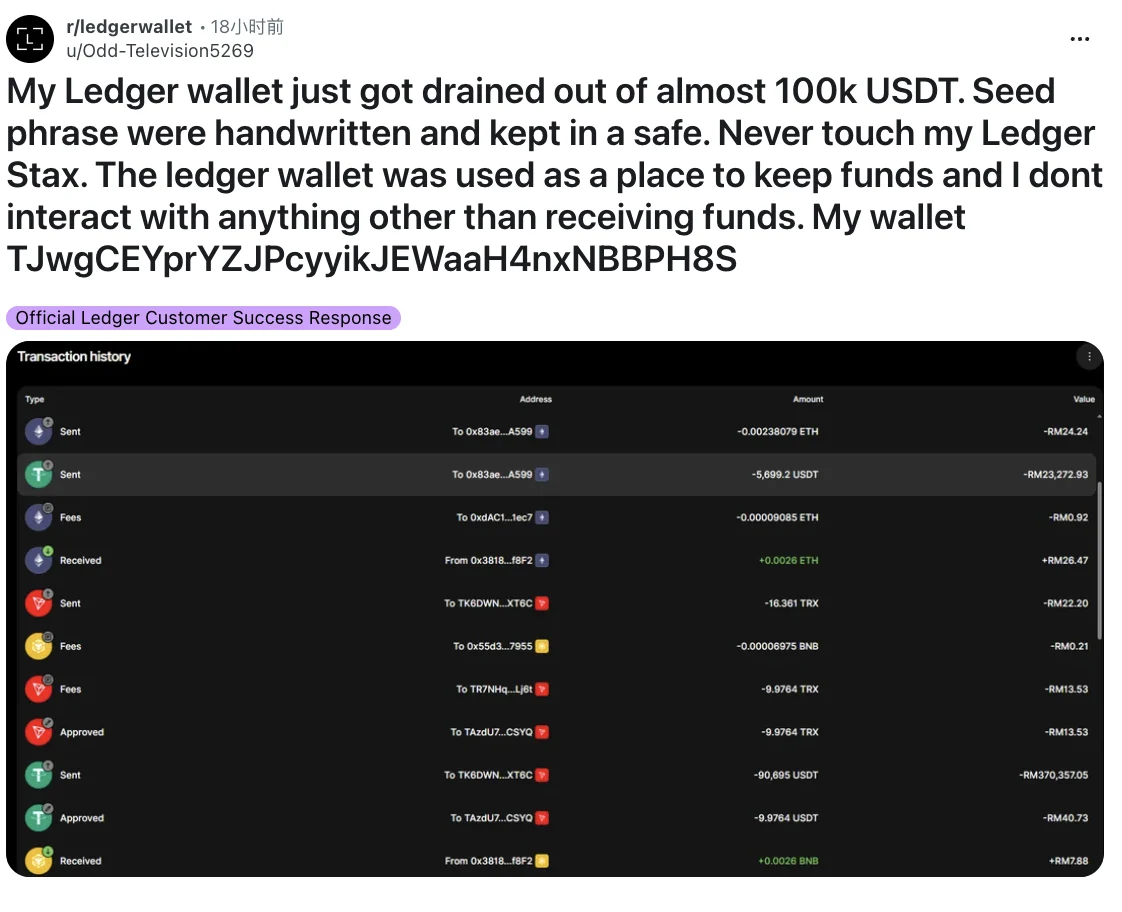
根据受害者披露的信息,业内普遍将此次Ledger被盗事件归因于供应链攻击。多名用户表示,是通过第三方经销商CryptoBilis购买了Ledger设备,且部分设备购入和启用时间并不长。
随后,Ledger在回应中也将调查重点指向经销商CryptoBilis。该公司表示,正在调查东南亚地区从CryptoBilis购买设备的用户资金被盗事件,并已要求该经销商暂停所有Ledger设备的销售和发货。同时,Ledger建议,过去90天内从该经销商购买设备的用户,如果尚未初始化设备,切勿进行设置;如果已经完成设置,则应将资产转移至使用全新助记词初始化的新设备。
据链上数据分析平台YFarmX追踪,攻击者从7条区块链上的471个地址转走约9340万美元,其中绝大部分损失发生在10月9日。目前,攻击者已将价值超过300万美元的ETH转入混币器Tornado Cash。与此同时,Tether已冻结窃贼钱包中价值1000万美元的USDT。不过,另有1460万美元资金以USDD形式持有,无法通过Tether冻结。
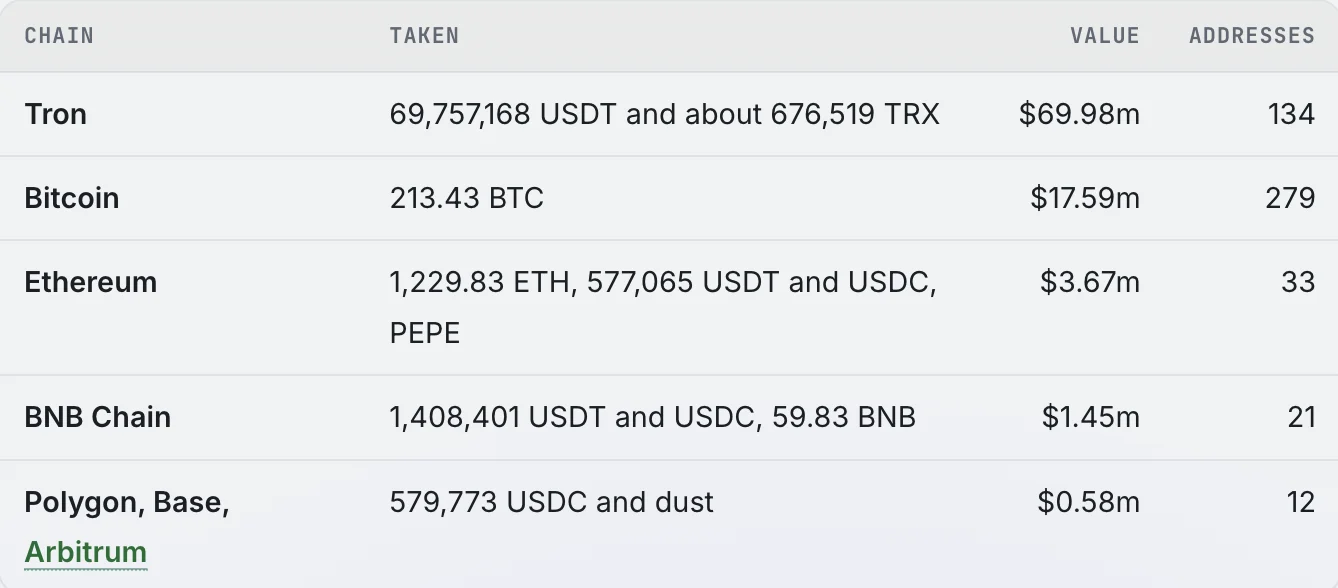
从资产分布来看,波场是此次事件的重灾区,损失主要集中在USDT,金额约为6998万美元。其中,单个波场地址损失最高达700.1万枚USDT。比特币网络上的损失则达到1759万美元,超过90%的被盗BTC来自首次获得资金时间不足90天的地址,其中损失最严重的一个比特币钱包在转入80枚BTC仅一周后,资产便被全部转走。
值得注意的是,此次受影响的钱包并非都属于新设备。据YFarmX分析,被清空地址的使用时间跨度很大,既包括创建仅数天的钱包,也包括已经存在五年以上的钱包。这意味着,受影响范围可能并不局限于近期购入或启用的设备。而链上追踪显示,这些地址的资产转移均通过有效签名或此前授予的授权权限完成。
更值得警惕的是,攻击者似乎早已为此次行动做足准备。相关操作钱包最早于9月24日开始获得资金,随后陆续测试多链转账、授权及资金归集流程,并提前部署自动化资金转移机制。这些迹象表明,此次被盗事件背后或是一场有组织的攻击行动。
授权经销商悄然易主引猜测,CryptoBilis暂停多国销售
CryptoBilis由此被推上风口浪尖。与不明渠道商不同,CryptoBilis是Ledger在马来西亚、印度尼西亚和菲律宾的官方授权经销商,双方合作已有约5年。然而,随着攻击事件发酵,这段长期合作关系也开始受到质疑。
CryptoBilis前CEO Arravind Prabu随后出面回应称,他已于今年早些时候退出公司,此前CryptoBilis已被收购,他不再参与任何运营或管理事务,也不再拥有相关系统的访问权限,无法访问公司的账号、后台或业务系统。目前,CryptoBilis账号由新管理团队运营,相关帖文也由新团队发布。由于受到合同保密条款约束,他在法律上有义务暂缓对外发布相关公告,直至10月19日。他同时表示,愿意向Ledger提供历史背景信息,协助调查。
不过,这番回应并未平息社区质疑。一些用户指责Arravind Prabu在未向Ledger披露的情况下出售公司,也有人质疑Ledger未能及时审查授权经销商的股权变更及经营状况。
据Bitcoin News披露的信息,截至8月3日,一名登记地址位于中国黑龙江省、名为Jiaming的人士持有CryptoBilis 100%的股份。值得一提的是,这名新董事在9月7日辞职。
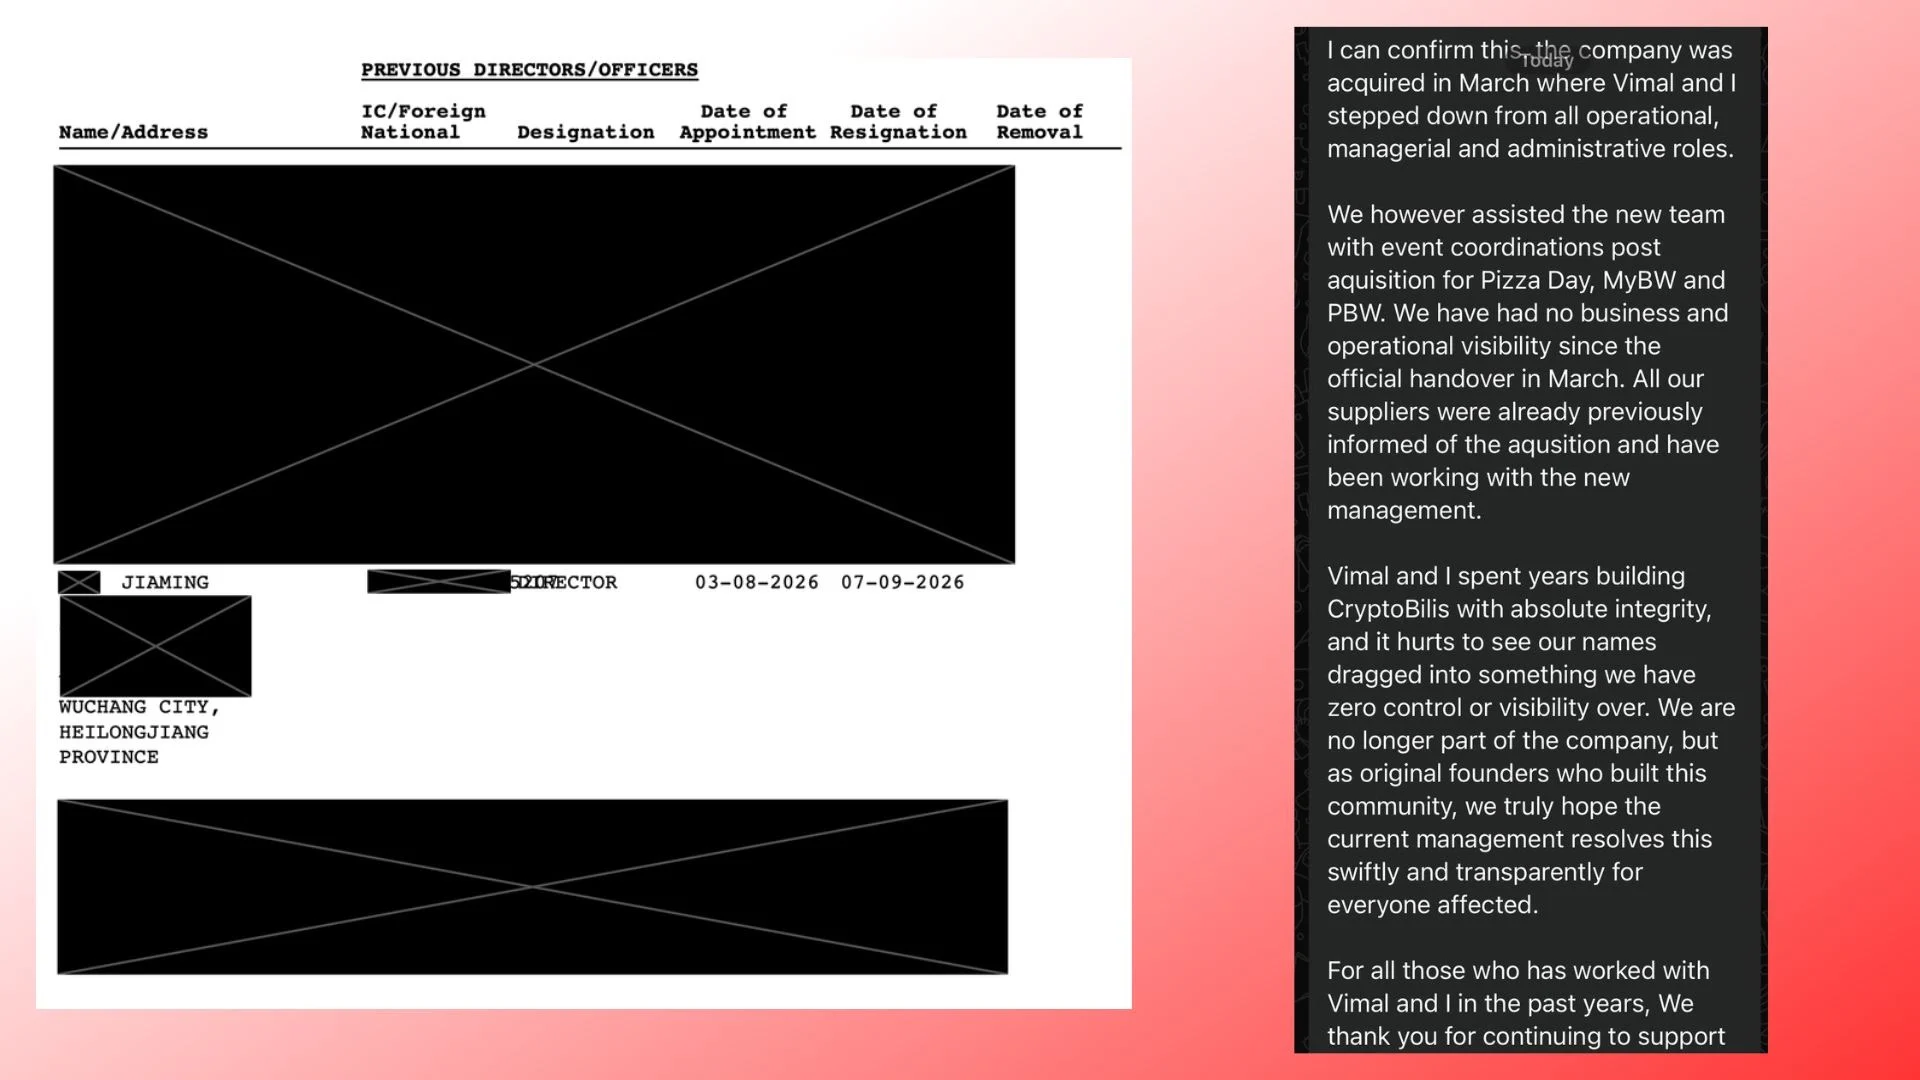
经销商易主、保密期限与此次钱包被盗事件叠加,进一步加深了市场对CryptoBilis的怀疑。尤其是除了Ledger外,该经销商还销售Trezor、SafePal、Tangem和OneKey等多个品牌的硬件钱包,这也让事件的影响范围受到更多关注。
不过,截至目前,尚无确凿证据表明CryptoBilis的股权变更与Ledger设备遭篡改存在直接关联。硬件钱包从工厂出厂到最终交付用户,可能经过制造、运输、仓储和经销等多个环节,任何环节出现问题,都可能引入额外的安全风险。
事件发生后,CryptoBilis已暂停Ledger设备的销售和发货,并表示尚未激活设备的用户应停止设置,已经激活的用户则应将资产转移至使用全新助记词初始化的新设备。CryptoBilis还提醒用户切勿泄露助记词或PIN码,遭受损失的用户应保留设备及交易记录并报警。
同时,该公司进一步宣布,暂停马来西亚、菲律宾和印度尼西亚所有门店及线上渠道的全部品牌硬件钱包销售与发货,实体门店也暂时关闭,并表示预计将在三个工作日内公布进一步进展。
Ledger被曝藏有间谍模块,硬件钱包安全再遭拷问
面对Ledger硬件钱包被盗疑云,有人拆机检查后发现设备内部异常。
Mt. Gox前CEO Mark Karpelès发推文称,他从马来西亚购得的一台Ledger设备内部藏有带SIM卡芯片的间谍模块。尽管设备外包装的热缩膜完好,拆开后也难以立即发现异常,植入物被隐藏在屏幕原本应放置缓冲垫的位置。
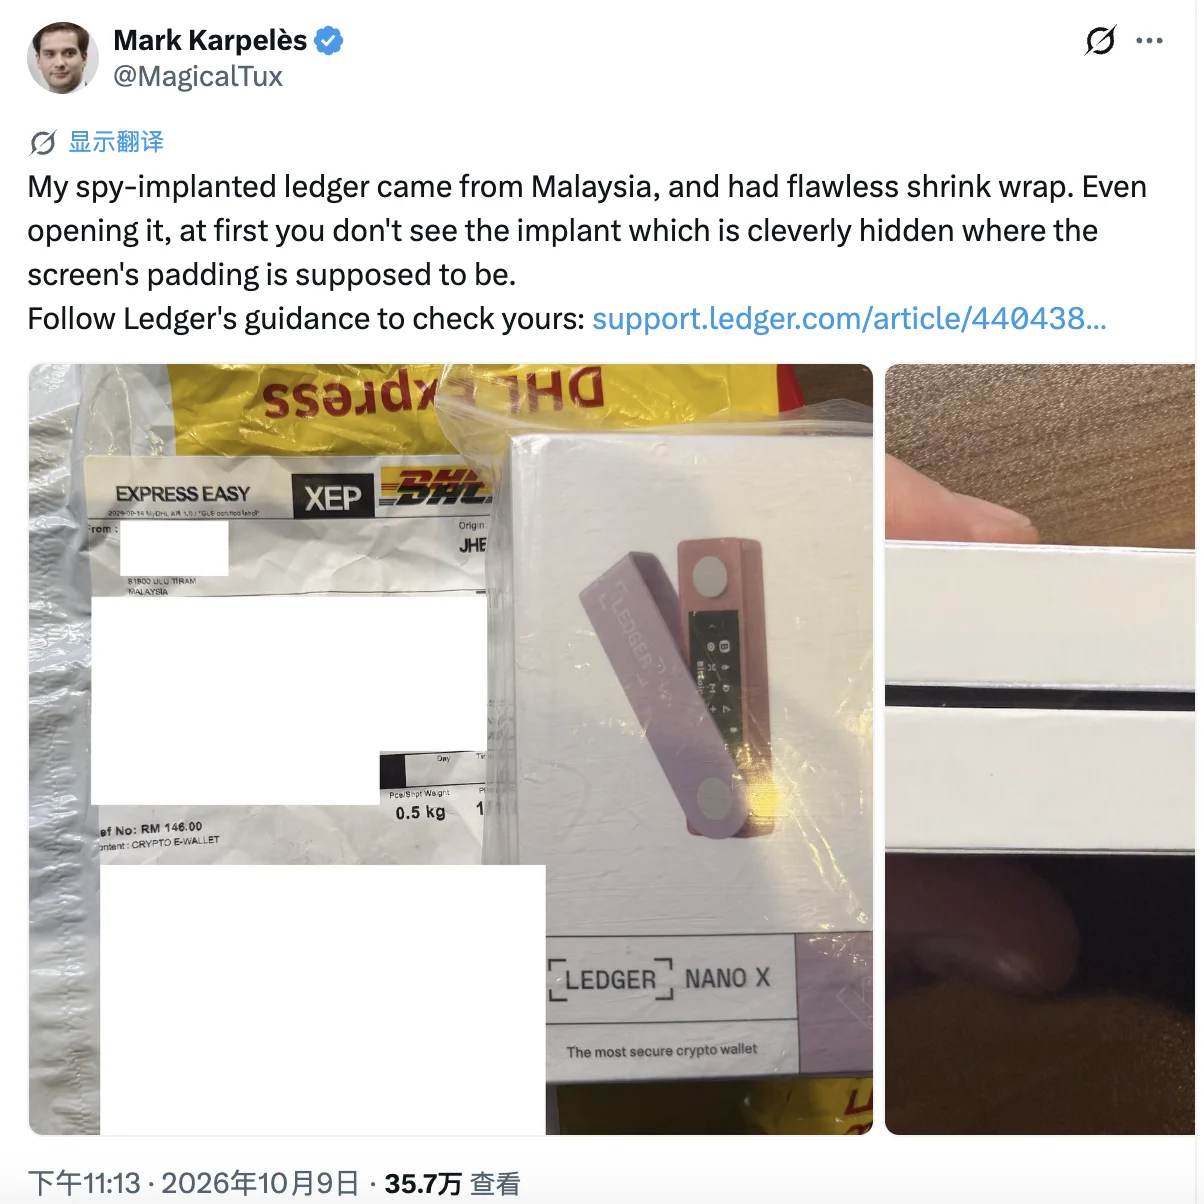
据其披露,该模块包含LTE通信组件、天线、eSIM及连接Ledger SPI总线的微控制器,能够分析设备向用户显示的字符,并在助记词设置完成后发送相关数据。攻击者可能监控受害者的钱包地址,并选择时机转移资产。
慢雾首席信息安全官23pds也分析称,攻击流程或为恶意模块接入屏幕数据线,记录生成助记词时显示的单词,再通过LTE/eSIM发送给攻击者;安全元件只能保护私钥不被读取,无法阻止屏幕内容被截取。
不过,间谍模块并不能直接证明与此次大规模盗币事件存在直接关联,也不能排除其他攻击路径。比如,攻击者可能在设备交付用户之前就预先生成助记词并留存记录,随后重新封装设备,再将其交付给用户。用户按照正常流程完成设置,看似获得了一台全新的硬件钱包,实际上对应的私钥却可能早已被他人掌握。此前,国内也曾出现用户通过京东、抖音等电商平台购买硬件钱包后,因设备可能遭到预先篡改而导致资产被盗的案例。
对此,慢雾创始人余弦在X平台发文称,Ledger经销商事件之后,硬件钱包或许需要将拆机自毁机制作为重要的安全设计,否则就应提供其他机制,证明用户拿到的是官方原装设备。但dForce创始人Mindao认为,拆机即自毁反而可能让用户更难判断设备是否被改装,而可拆卸设计至少能让专业人员对照电路图检查硬件。他还指出,Ledger官网已提供硬件完整性检查指南,但对普通用户而言过于硬核。
除此之外,攻击者还可能利用经销商掌握的客户订单和联系方式,伪造Ledger官方邮件或搭建钓鱼网站,诱导用户在设备设置过程中泄露助记词。不过,考虑到攻击者事先进行测试转账,这种可能性较低。
此次事件的最终原因仍有待Ledger进一步调查并公布,但对于受害者而言,已经被转移的资产恐怕难以追回。
对于持币用户而言,此次Ledger被盗事件再次敲响了警钟,硬件钱包并不意味着绝对安全,设备本身的安全性只是整个密钥管理链条中的一环。选择可信的购买渠道固然重要,但同样需要关注设备完整性,妥善保管助记词,并警惕任何索要助记词或PIN码的行为。一旦怀疑助记词已经泄露,应尽快将资产转移。
以上就是Ledger被盗超9300万美元:攻击者提前数周布局,间谍模块与经销商易主引发猜测的详细内容,更多关于Ledger被盗超9300万美元的资料请关注脚本之家其它相关文章!
你可能感兴趣的文章
-
疑似数千万美元资产被盗,Ledger叫停东南亚代理商并警示钱包用户
Ledger 正调查东南亚授权经销商 CryptoBilis 关联的加密资产失窃事件,已要求其暂停销售发货,链上研究预估损失最高达 8600 万美元,官方尚未确认,同时给到受影响用户设备…
2026-10-10 -
XRP Ledger下一阶段:David Schwartz将阐述隐私、AI与DeFi推进
Ripple首席技术官David Schwartz将于10月28日美东时间下午4:30,在纽约联合RippleX工程高级总监Ayo Akinyele举办分享会,主题为“Building What’s Next for XRPL”,重点…
2026-10-10 -
Ledger用户钱包被盗超8600万美元:冷钱包不再安全?Ledger历史安全事件一
近期加密货币市场再度面临资产安全考验,知名硬件钱包(冷钱包) 制造商Ledger 证实,正针对部分用户通报的资金遗失事件展开调查,下面小编就和大家简单介绍一下本次被盗事件…
2026-10-10 -
XRP Ledger批次交易修正案BatchV1_1进入生效倒计时
XRP Ledger 批次交易修正案 BatchV1_1 获得节点多数支持,进入 14 天观察倒计时,该升级可打包最多八笔交易原子化清算,解决多资产同步划转的资金错配问题,初代版本曾因漏洞…
2026-09-21 -
OneKey宣称黑进硬件钱包Ledger!但官方强调这是已于8月修补的旧版本问
加密钱包商OneKey宣布重现针对Ledger旧版程序的交易替换攻击,Ledger回应称该缺陷已于8月13日完成修复,且无真实用户资产受损,此次技术争议凸显了硬件钱包保持固件动态更新…
2026-08-30 -
安全团队OneKey成功复现过时Ledger以太坊(ETH)应用交易替换攻击,揭
安全团队OneKey成功复现了过时Ledger以太坊应用中的交易替换攻击漏洞,该漏洞可能导致用户在签署交易时被恶意替换,造成资产损失,OneKey呼吁Ledger用户尽快更新至最新版本应…
2026-08-28 -

XRPLedger升级通过最终投票,批量交易、隐私转账及机构借贷功能将逐步
XRP Ledger batched fix 升级已通过最终投票,短期内正式生效,将支持最多 8 笔交易批量打包,生态还将推进隐私转账、权限委托、单资产金库与机构借贷方案,伴随多家中心化交…
2026-07-27 -

Zilliqa 因 Ledger 应用漏洞导致私钥泄露,暂停原生交易
Zilliqa Ledger 应用因 nonce 生成漏洞造成私钥泄露,已有交易所冷钱包 ZIL 被盗,项目紧急暂停原生 ZIL 交易,EVM 交易不受影响,漏洞补丁无法挽救已暴露私钥,受影响用户请…
2026-07-25 -
公链Zilliqa发布紧急安全公告:硬件钱包Ledger重大漏洞,受影响用户切勿
公链Zilliqa官方紧急安全公告,证实其Ledger应用程序存在严重的非随机数生成漏洞,该漏洞会导致原生Zilliqa交易的签名被轻易破解,若用户已广播约5笔以上交易,其私钥已被视…
2026-07-23 -
Zilliqa Ledger应用曝严重漏洞,攻击者可恢复签署者私钥,硬件钱包安全
Zilliqa Ledger应用被曝严重漏洞,攻击者可借此恢复签名者私钥,直接威胁用户资产安全,该漏洞源于应用层代码缺陷,绕过硬件钱包安全隔离机制,使私钥暴露于网络环境,事件再…
2026-07-22